Introducción
En enero de 2026, un atacante intentó enviar ~20.000 correos de phishing contra dos grupos de víctimas distintos en solo dos ráfagas de cinco minutos dentro de una hora: la primera era una falsa notificación de uso compartido de archivos de Microsoft OneDrive y la segunda ofrecía una falsa oportunidad de trabajo.
La técnica no es nueva, pero este ejemplo a toda velocidad nos recuerda que las técnicas conocidas siguen siendo lo bastante eficaces —y lo bastante baratas de ejecutar— como para que este patrón siga mereciendo la pena a gran escala.
AIDE, la red de sensores honeypot de Global Cyber Alliance, capturó esta actividad el 27 de enero de 2026. La secuencia fue la siguiente: una única fuente lanzó dos señuelos distintos, uno tras otro, contra dos audiencias diferentes, mientras aún había disponible una ruta de envío funcional.
En este artículo, exploraremos la actividad que vimos en AIDE, los señuelos que usaron los atacantes y medidas defensivas para operadores de correo, empresas y personas que buscan empleo.
Nota sobre el alcance: Este informe de campo se basa en la actividad del Simple Mail Transfer Protocol (SMTP) observada por AIDE y en el enriquecimiento interno de la fuente de envío, el contenido del señuelo, los patrones de dominios de destinatarios y la infraestructura de reply-to. Aquí no se publican indicadores concretos de remitente, destinatario y reply-to para evitar exponer a posibles víctimas o amplificar infraestructura activa.
La fuente del tráfico malicioso
Ambas ráfagas procedían de una única dirección IPv4 en un servidor privado virtual (VPS) de bajo coste alojado por un proveedor europeo. Los proveedores de VPS baratos se usan a menudo para lanzar ataques o escaneos automatizados porque son desechables y bastante anónimos. En el momento de la actividad, la dirección ya aparecía en varias listas públicas de bloqueo, lo que significa que otros servicios de seguridad ya habían marcado esa IP como maliciosa. Desde este ataque, las bases de datos públicas de reputación han acumulado cientos de informes contra la misma dirección procedentes de una amplia variedad de fuentes independientes. El host siguió siendo observable durante nuestro periodo de revisión.
Aquí no hizo falta innovar. Infraestructura barata alquilada, una dirección IP ya conocida como mala y un script que recicla las mismas suplantaciones de marca: ese es todo el kit. Sin vulnerabilidades desconocidas, sin malware a medida, sin botnets. La barrera de entrada es baja, y eso es precisamente lo que hace que este tipo de ataque sea tan difícil de frenar en el origen.
Ráfaga uno: un señuelo de OneDrive dirigido a empresas sudafricanas
AIDE observó aproximadamente 6.020 intentos de entrega en una ventana de cinco minutos. Cada uno suplantaba una notificación de uso compartido de archivos de Microsoft OneDrive: una afirmación de una sola línea de que se había compartido un archivo mediante OneDrive Adobe Viewer, seguida de un aviso de HAZ CLIC AQUÍ. El enriquecimiento interno de la infraestructura enlazada indicó un flujo falso de credenciales de Adobe Viewer diseñado para capturar credenciales de inicio de sesión de Microsoft 365.
La lista de destinatarios es lo que hace que merezca la pena leer esta campaña.
De 2.961 dominios de destinatario únicos, más del 80 % terminaba en .co.za. La segmentación se inclinaba claramente hacia el correo corporativo de inmobiliarias, empresas de telecomunicaciones y compañías de servicios financieros sudafricanas. Las direcciones de correo gratuitas eran una minoría pequeña; la lista se apoyaba sobre todo en dominios de organizaciones y empresas sudafricanas.
La composición de destinatarios no parece un envío aleatorio masivo. Sugiere curación o selección deliberada.
La elección de OneDrive como señuelo encaja con un patrón más amplio. Seis días antes de esta actividad, Microsoft Threat Intelligence publicó un análisis en profundidad sobre una campaña de phishing y BEC resurgente, de varias fases, de tipo adversary-in-the-middle que usa flujos de trabajo de uso compartido de archivos de SharePoint para entregar cargas útiles de robo de credenciales. El equipo de Microsoft describe la técnica como una forma de aprovechar superficies de marca de Microsoft de confianza para pasar los filtros de correo y la sospecha del usuario final. La estructura del señuelo observada el 27 de enero encaja perfectamente con ese patrón.
Cómo es el señuelo
Para un usuario final que revisa su bandeja de entrada entre reuniones, el mensaje parece rutinario. El cuerpo visible es escaso: un saludo, una afirmación de una línea sobre un archivo compartido en OneDrive Adobe Viewer y un aviso de HAZ CLIC AQUÍ. No hay mucha persuasión en el cuerpo. Solo la marca, la afirmación de uso compartido y el clic. La página de destino, identificada mediante enriquecimiento interno y no por la captura SMTP en sí, mostraba una solicitud de credenciales con un estilo que imitaba un inicio de sesión de Adobe Viewer.

Reconstrucción censurada basada en contenido SMTP observado por AIDE. Se han eliminado el destinatario, el destino del enlace y los indicadores de infraestructura.
Ráfaga dos: una suplantación de Indeed dirigida a bandejas de entrada personales
Aproximadamente cincuenta minutos después, la misma fuente volvió. Esta vez el volumen fue mayor y la audiencia fue distinta. AIDE observó 14.716 intentos de entrega en otra ventana de cinco minutos. Todas las direcciones de destinatario usaban live.com o msn.com.
El señuelo era una oferta de trabajo falsa. El script era idéntico en los 14.716 mensajes: una nota con la marca Indeed que ofrecía “800 a la semana” por un puesto remoto a tiempo parcial, firmada por una reclutadora llamada Vanessa, pidiendo al destinatario que respondiera para conocer los siguientes pasos. Sin enlace en el cuerpo. Sin adjunto. El gancho era la propia respuesta.
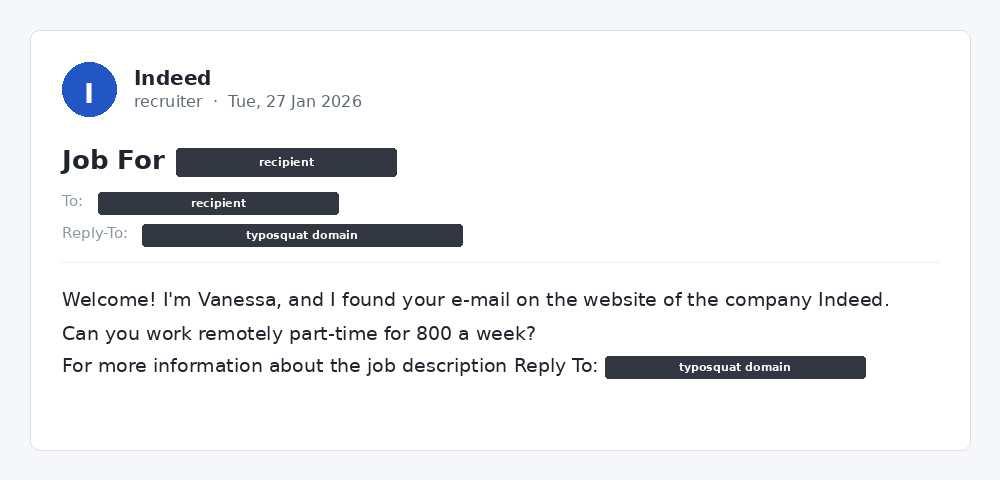
Reconstrucción censurada basada en contenido SMTP observado por AIDE. Se han eliminado el destinatario, el destino del enlace y los indicadores de infraestructura.
La dirección de reply-to apuntaba a un dominio typosquat: un dominio similar al real de una gran empresa estadounidense de servicios financieros, con una letra menos. El dominio similar se registró con meses de antelación, ya estaba marcado en listas públicas de reputación con una puntuación muy negativa y se configuró para recibir correo entrante de víctimas que creían estar negociando un salario.
Bitdefender advirtió sobre un patrón muy relacionado seis días antes. Su Antispam Lab documentó una oleada de correos falsos de reclutamiento sincronizados con el repunte de contrataciones de principios de año, suplantando a empleadores y marcas de selección de personal conocidos y desviando a las víctimas hacia conversaciones fuera de la plataforma en apps como WhatsApp y Telegram. La economía encaja. La actividad de contratación de enero da a este tipo de señuelo una audiencia receptiva.
Por qué dos campañas desde una sola fuente
Ejecutar dos campañas completamente distintas a través de la misma fuente en menos de una hora sugiere una rotación oportunista entre vías de monetización mientras el canal de envío sigue activo. Las credenciales robadas de Microsoft 365 pueden alimentar una vía. La correspondencia con personas que buscan empleo puede alimentar otra, incluido el fraude por adelantado o la captación de mulas de dinero. La mezcla encaja más con un envío de amplio espectro que con una única campaña de intrusión dirigida.
El problema de enrutamiento de correo que Microsoft destacó recientemente
Tres semanas antes de esta actividad, Microsoft Threat Intelligence publicó un informe aparte sobre actores de phishing que abusan de un enrutamiento de correo mal configurado para suplantar dominios legítimos. El artículo explica cómo los operadores encuentran rutas permisivas, enrutan mensajes a través de ellas y se apropian de una reputación de dominio que no se han ganado. El patrón de actividad observado el 27 de enero encaja dentro de esa clase más amplia de comportamiento.
El patrón era repetible: una ruta de envío funcional, dos plantillas de señuelo y tiempo suficiente para empujar miles de intentos de entrega en ráfagas cortas.
La visión más amplia: Sudáfrica como objetivo
El Informe de amenazas H2 2025 de ESET, publicado a principios de 2026, concluyó que el phishing representó el 45,7 % de las ciberamenazas detectadas en Sudáfrica durante el periodo del informe, frente al 32,5 % en el conjunto de África. En la telemetría de ESET, el phishing siguió siendo la categoría de mayor riesgo que afecta a usuarios y organizaciones sudafricanas.
Inmobiliario, telecomunicaciones y finanzas son exactamente los sectores donde los flujos de trabajo de intercambio de documentos son intensos y el correo electrónico sigue siendo la superficie contractual. Los comerciales gestionan adjuntos, comparten enlaces y llevan correspondencia sensible al tiempo de forma rutinaria. Un enlace de OneDrive suplantado no desentona en ese flujo de trabajo.
Un grupo de destinatarios del sector inmobiliario
El detalle más llamativo del conjunto de destinatarios es la concentración de organizaciones inmobiliarias: un grupo notable de empresas inmobiliarias sudafricanas, incluidas organizaciones que operan en mercados solapados. Una credencial capturada en este sector sería vendible: acceso a plataformas de anuncios, correspondencia de transacciones inmobiliarias y comunicaciones entre compradores y vendedores. El sector inmobiliario sigue siendo un objetivo de alto valor para el fraude porque las transacciones implican pagos grandes, plazos ajustados y coordinación intensiva por correo electrónico.
Notas sobre el patrón
Al juntar las dos ráfagas, quedan algunas observaciones que merece la pena guardar como referencia futura.
- Una única fuente de envío ejecutó varias suplantaciones de marca a través del mismo canal dentro de la misma hora. La atribución solo por infraestructura puede infracontar los tipos de campaña distintos que un mismo remitente puede estar ejecutando.
- La fuente ya figuraba en datos externos de reputación. Aun así, las campañas se ejecutaron. Las listas de bloqueo ayudan a los receptores a defenderse; no impiden que los remitentes lo intenten.
- Los dominios de reply-to con typosquatting siguen siendo una técnica recurrente en estafas de empleo. En esta infraestructura siguen apareciendo dominios similares preposicionados de marcas de servicios financieros, registrados mucho antes de usarse.
- Esta muestra indica que los dominios empresariales sudafricanos estaban presentes en al menos un conjunto de objetivos que parece curado. Los defensores de ese sector deberían tratar las notificaciones inesperadas de uso compartido de OneDrive y SharePoint como una señal para verificar más, no como tráfico rutinario de documentos.
Conclusiones defensivas
Para operadores de correo
Audita la configuración de enrutamiento de correo. Los actores detrás de campañas de este tipo están escaneando rutas permisivas y rotando por ellas rápidamente. Una autenticación, alineación y políticas de aceptación bien configuradas reducen de forma significativa el inventario disponible para ellos. La alineación de SPF, DKIM y DMARC puede cerrar una parte importante de las rutas de las que dependen estos scripts.
Para empresas sudafricanas
Actúa como si tu dominio ya pudiera estar en una lista de objetivos. La concentración de .co.za en la ráfaga uno no fue aleatoria. Si tu organización gestiona documentos a través de OneDrive o SharePoint, forma al personal para que verifique los enlaces de uso compartido iniciando sesión directamente en la plataforma en lugar de hacer clic desde la notificación por correo. El señuelo puede parecerse lo suficiente al real como para resultar rutinario.
Para personas que buscan empleo
Los reclutadores que ofrecen un pago semanal vago por un trabajo remoto sin especificar, firman solo con un nombre y te piden que respondas desde una dirección personal están usando un guion antiguo. Verifica a cualquier reclutador en la página de empleo de la propia empresa antes de intercambiar nada, y revisa bien el dominio de reply-to: una sola letra que falte basta para redirigir tu respuesta a una bandeja de entrada fraudulenta.
Conclusión
En dos ráfagas de cinco minutos, la fuente intentó alrededor de veinte mil entregas contra dos grupos de víctimas distintos, en sucesión. Nada de lo capturado el 27 de enero es técnicamente nuevo. Lo que muestra, en cambio, es que el manual de siempre sigue dando resultados y sigue costando tan poco ejecutarlo que la gente lo sigue usando a gran escala.
El valor de AIDE está en hacer visible esa actividad de una forma que defensores y socios puedan usar: tiempos, segmentación, infraestructura y comportamiento. Esos detalles pueden ayudarles a entender el patrón, ajustar controles y reducir el margen de maniobra de estas campañas. Pequeñas mejoras en cada uno de esos puntos se acumulan.
Esa visibilidad también puede respaldar una pregunta más amplia: ¿con qué eficacia responde el ecosistema de dominios cuando se identifica un uso malicioso o abusivo? La iniciativa Domain Trust de GCA aborda esto desde el lado del operador, analizando prácticas de mitigación o gestión del abuso de DNS y resultados medibles. La iniciativa Domain Trust Badge pretende reconocer a los operadores que demuestran esas prácticas, apoyando el objetivo más amplio de abordar el abuso de DNS de forma colectiva como un problema del ecosistema.
Referencias
- Microsoft Defender Security Research Team. «Resurgence of a multi-stage AiTM phishing and BEC campaign abusing SharePoint». Microsoft Security Blog, 21 de enero de 2026.
- Alina Bizga. «Hiring Season Is Scam Season: How Fake Recruiters Exploit Job Seekers with Trusted Brand Names». Bitdefender Hot for Security, 21 de enero de 2026.
- Microsoft Threat Intelligence. «Phishing actors exploit complex routing and misconfigurations to spoof domains». Microsoft Security Blog, 6 de enero de 2026.
- ESET. «ESET Threat Report: Phishing and Social Engineering Are The Most Significant Risks for South African Organisations» (con datos de H2 2025, de junio a noviembre de 2025). Comunicado de prensa, febrero de 2026.