Introduction
En janvier 2026, un attaquant a tenté d’envoyer environ 20 000 courriels d’hameçonnage contre deux populations de victimes distinctes en seulement deux salves de cinq minutes en l’espace d’une heure – la première était une fausse notification de partage de fichier Microsoft OneDrive, et la seconde proposait une fausse offre d’emploi.
La technique n’est pas nouvelle, mais cet exemple de tir rapide nous rappelle que les techniques familières restent suffisamment efficaces et suffisamment peu coûteuses à exécuter pour que ce schéma vaille encore la peine d’être poursuivi à grande échelle.
AIDE, le réseau de capteurs honeypot de la Global Cyber Alliance, a capturé cette activité le 27 janvier 2026. La séquence était la suivante : une source unique a exécuté deux leurres différents consécutivement, contre deux audiences distinctes, alors qu’un chemin d’envoi fonctionnel était encore disponible.
Dans cet article, nous explorerons l’activité que nous avons observée dans AIDE, les leurres utilisés par les attaquants et les mesures défensives pour les opérateurs de messagerie, les entreprises et les chercheurs d’emploi.
Note de portée : Ce rapport de terrain s’appuie sur l’activité SMTP (Simple Mail Transfer Protocol) observée par AIDE et l’enrichissement interne de la source d’envoi, du contenu des leurres, des schémas de domaines destinataires et de l’infrastructure de réponse. Les indicateurs spécifiques d’expéditeur, de destinataire et de réponse ne sont pas publiés ici, afin d’éviter d’exposer des victimes potentielles ou d’amplifier une infrastructure active.
La source du trafic malveillant
Les deux salves provenaient d’une seule adresse IPv4 sur un serveur privé virtuel (VPS) à bas coût hébergé par un fournisseur européen. Les fournisseurs de VPS bon marché sont couramment utilisés pour lancer des attaques automatisées ou des analyses, car ils sont jetables et relativement anonymes. L’adresse était déjà présente sur plusieurs listes de blocage publiques au moment de l’activité, ce qui signifie que d’autres services de sécurité avaient déjà signalé cette adresse IP comme malveillante. Depuis cette attaque, les bases de données de réputation publiques ont accumulé des centaines de signalements contre la même adresse provenant d’un large éventail de sources indépendantes. L’hôte est resté observable pendant notre période d’examen.
Rien ici n’a nécessité d’innovation. Une infrastructure louée bon marché, une adresse IP connue comme malveillante et un script recyclant les mêmes usurpations de marque – voilà toute la panoplie. Aucune vulnérabilité non découverte, aucun logiciel malveillant personnalisé, aucun botnet. La barrière à l’entrée est faible, et c’est précisément ce qui rend ce type d’attaque si difficile à arrêter à la source.
Première salve : un leurre OneDrive visant les entreprises sud-africaines
AIDE a observé environ 6 020 tentatives de livraison dans une fenêtre de cinq minutes. Chacune usurpait l’identité d’une notification de partage de fichier Microsoft OneDrive : une affirmation d’une ligne selon laquelle un fichier avait été partagé via OneDrive Adobe Viewer, suivie d’une invite CLIQUEZ ICI. L’enrichissement interne de l’infrastructure liée indiquait un faux flux d’identification Adobe Viewer conçu pour capturer les identifiants Microsoft 365.
La liste des destinataires est ce qui rend la campagne digne d’intérêt.
Sur 2 961 domaines de destinataires uniques, plus de 80 % se terminaient par .co.za. Le ciblage était fortement orienté vers les courriels professionnels d’entreprises immobilières, de télécommunications et de services financiers sud-africaines. Les adresses de messagerie gratuite constituaient une petite minorité ; la liste penchait fortement vers les domaines organisationnels et commerciaux sud-africains.
La composition des destinataires ne ressemble pas à un envoi aléatoire. Elle suggère une curation ou une sélection délibérée.
Le choix de OneDrive comme leurre s’inscrit dans un schéma plus large. Six jours avant cette activité, Microsoft Threat Intelligence a publié une analyse approfondie d’une campagne résurgente d’hameçonnage et de BEC multi-étapes avec adversaire intermédiaire qui utilise les flux de travail de partage de fichiers SharePoint pour diffuser des charges utiles de collecte d’identifiants. L’équipe Microsoft décrit la technique comme un moyen de s’appuyer sur les surfaces de marque Microsoft de confiance pour contourner les filtres de messagerie et la méfiance des utilisateurs finaux. La structure du leurre observée le 27 janvier correspond parfaitement à ce schéma.
À quoi ressemble le leurre
Pour un utilisateur final parcourant sa boîte de réception entre deux réunions, le message semble routinier. Le corps visible est épuré : une salutation, une affirmation d’une ligne concernant un partage de fichier OneDrive Adobe Viewer et une invite CLIQUEZ ICI. Il n’y a pas beaucoup de persuasion dans le corps. Juste l’indice de marque, l’affirmation de partage de fichier et le clic. La page de destination, révélée par l’enrichissement interne plutôt que par la capture SMTP elle-même, présentait une invite d’identification stylisée pour imiter une connexion Adobe Viewer.

Reconstruction expurgée basée sur le contenu SMTP observé par AIDE. Le destinataire, la destination du lien et les indicateurs d’infrastructure ont été supprimés.
Deuxième salve : une usurpation d’identité Indeed visant les boîtes de réception personnelles
Environ cinquante minutes plus tard, la même source est revenue. Cette fois, le volume était plus important et l’audience était différente. AIDE a observé 14 716 tentatives de livraison dans une autre fenêtre de cinq minutes. Toutes les adresses de destinataires utilisaient live.com ou msn.com.
Le leurre était une fausse offre d’emploi. Le script était identique pour les 14 716 messages : une note de marque Indeed offrant « 800 par semaine » pour un poste à distance à temps partiel, signée par une recruteuse nommée Vanessa, demandant au destinataire de répondre pour les prochaines étapes. Aucun lien dans le corps. Aucune pièce jointe. L’hameçon était la réponse elle-même.
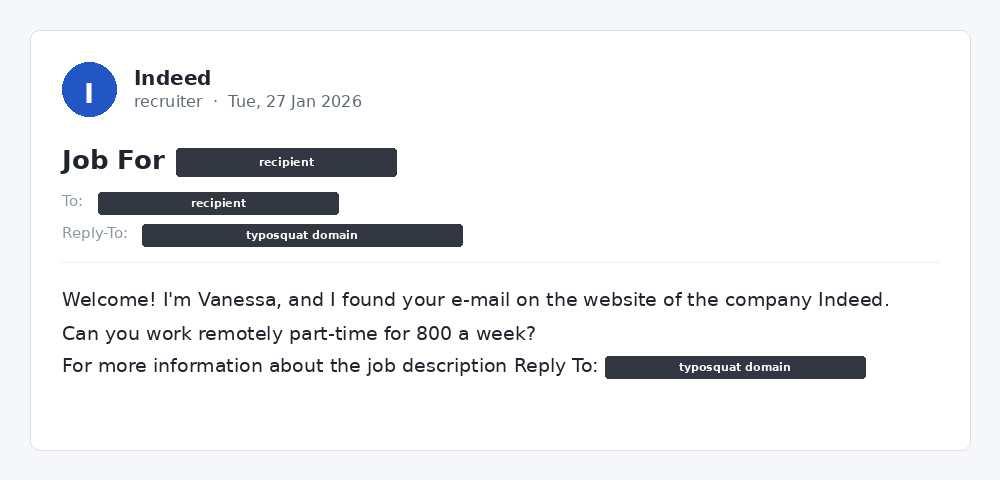
Reconstruction expurgée basée sur le contenu SMTP observé par AIDE. Le destinataire, la destination du lien et les indicateurs d’infrastructure ont été supprimés.
L’adresse de réponse pointait vers un domaine sosie typographique – une imitation du domaine réel d’une grande entreprise de services financiers américaine, avec une lettre supprimée. Le sosie avait été enregistré plusieurs mois à l’avance, déjà signalé sur les listes de réputation publiques avec un score fortement négatif, et configuré pour recevoir des courriels entrants de victimes qui croyaient négocier un salaire.
Bitdefender a mis en garde contre un schéma étroitement lié six jours plus tôt. Leur laboratoire antispam a documenté une vague de faux courriels de recrutement synchronisés avec la hausse des embauches en début d’année, usurpant l’identité d’employeurs et de marques de recrutement bien connus et dirigeant les victimes vers des conversations hors plateforme sur des applications comme WhatsApp et Telegram. L’économie correspond. L’activité d’embauche de janvier donne à ce type de leurre une audience réceptive.
Pourquoi deux campagnes depuis une seule source
Exécuter deux campagnes complètement différentes via la même source en l’espace d’une heure suggère une rotation opportuniste entre les voies de monétisation pendant qu’un canal d’envoi est encore actif. Les identifiants Microsoft 365 volés peuvent alimenter une voie de monétisation. La correspondance avec les chercheurs d’emploi peut en alimenter une autre, y compris la fraude aux frais anticipés ou le recrutement de mules financières. Le mélange est plus cohérent avec un envoi à large spectre qu’avec une seule campagne d’intrusion ciblée.
Le problème de routage de messagerie récemment mis en évidence par Microsoft
Trois semaines avant cette activité, Microsoft Threat Intelligence a publié un rapport distinct sur les acteurs d’hameçonnage abusant du routage de messagerie mal configuré pour usurper des domaines légitimes. L’article explique comment les opérateurs trouvent des chemins permissifs, acheminent des messages à travers eux et bénéficient d’une réputation de domaine qu’ils n’ont pas gagnée. Le schéma d’activité observé le 27 janvier s’inscrit dans cette classe de comportement plus large.
Le schéma était reproductible : un chemin d’envoi fonctionnel, deux modèles de leurre et suffisamment de temps pour pousser des milliers de tentatives de livraison en courtes salves.
Vue d’ensemble : l’Afrique du Sud comme cible
Le rapport sur les menaces H2 2025 d’ESET, publié début 2026, a révélé que l’hameçonnage représentait 45,7 % des cybermenaces détectées en Afrique du Sud pendant la période de référence, contre 32,5 % en Afrique. Dans la télémétrie d’ESET, l’hameçonnage est resté la catégorie à risque le plus élevé affectant les utilisateurs et les organisations sud-africains.
L’immobilier, les télécommunications et la finance sont précisément les secteurs où les flux de travail de partage de documents sont denses et où le courriel reste la surface de contrat. Les associés commerciaux traitent régulièrement des pièces jointes, partagent des liens et gèrent une correspondance urgente. Un lien OneDrive usurpé ne semble pas déplacé dans ce flux de travail.
Un groupe de destinataires du secteur immobilier
Le détail le plus frappant dans l’ensemble des destinataires est la concentration d’organisations immobilières – un groupe notable d’entreprises immobilières sud-africaines, y compris des organisations qui opèrent sur des marchés qui se chevauchent. Un identifiant capturé dans ce secteur serait vendable : accès aux plateformes d’annonces, correspondance de transactions immobilières et communications acheteur-vendeur. L’immobilier reste une cible de fraude de grande valeur car les transactions impliquent des paiements importants, un calendrier serré et une coordination intensive par courriel.
Notes sur les schémas
En rassemblant les deux salves, quelques observations méritent d’être conservées pour référence future.
- Une seule source d’envoi a exécuté plusieurs usurpations de marque via le même canal dans la même heure. L’attribution par infrastructure seule peut sous-estimer les types de campagnes distincts qu’un seul expéditeur peut mener.
- La source était déjà répertoriée dans les données de réputation externes. Les campagnes ont quand même été exécutées. Les listes de blocage aident les destinataires à se défendre ; elles n’empêchent pas les expéditeurs d’essayer.
- Les domaines de réponse sosies typographiques restent une technique récurrente d’escroquerie à l’emploi. Les sosies prépositionnés de marques de services financiers continuent d’apparaître dans cette infrastructure, enregistrés bien avant d’être utilisés.
- Cet échantillon indique que les domaines commerciaux sud-africains étaient présents dans au moins un ensemble de cibles apparemment organisé. Les défenseurs de ce secteur devraient traiter les notifications de partage OneDrive et SharePoint inattendues comme des invites à une vérification supplémentaire, et non comme du trafic de documents routinier.
Enseignements défensifs
Pour les opérateurs de messagerie
Auditez la configuration du routage de messagerie. Les acteurs derrière les campagnes de ce type analysent les chemins permissifs et alternent rapidement entre eux. Des politiques d’authentification, d’alignement et d’acceptation correctement configurées réduisent considérablement l’inventaire disponible pour eux. L’alignement SPF, DKIM et DMARC peut fermer une part importante des routes dont dépendent ces scripts.
Pour les entreprises sud-africaines
Agissez comme si votre domaine pouvait déjà figurer sur une liste de cibles. La concentration .co.za dans la première salve n’était pas aléatoire. Si votre organisation gère des documents via OneDrive ou SharePoint, formez le personnel à vérifier les liens de partage en se connectant directement via la plateforme plutôt qu’en cliquant sur la notification par courriel. Le leurre peut sembler suffisamment proche de la réalité pour paraître routinier.
Pour les chercheurs d’emploi
Les recruteurs qui offrent un salaire hebdomadaire vague pour un travail à distance non spécifié, signent avec un prénom uniquement et vous demandent de répondre depuis une adresse personnelle exécutent un vieux script. Vérifiez tout recruteur via la page carrières de l’entreprise elle-même avant d’échanger quoi que ce soit, et examinez attentivement le domaine de réponse – une lettre manquante suffit à rediriger votre réponse vers une boîte de réception frauduleuse.
Conclusion
En deux salves de cinq minutes, la source a tenté environ vingt mille livraisons contre deux populations de victimes distinctes successivement. Rien dans la capture du 27 janvier n’est techniquement nouveau. Ce qu’elle montre plutôt, c’est que l’ancien manuel fonctionne toujours et coûte encore si peu à exécuter que les gens continuent de l’utiliser à grande échelle.
La valeur d’AIDE réside dans le fait de rendre cette activité visible sous une forme que les défenseurs et les partenaires peuvent utiliser : calendrier, ciblage, infrastructure et comportement. Ces détails peuvent les aider à comprendre le schéma, à ajuster les contrôles et à réduire la marge de manœuvre de ces campagnes. De petites améliorations dans chacun de ces domaines s’additionnent.
Cette visibilité peut également soutenir une question plus large : avec quelle efficacité l’écosystème des domaines répond-il lorsqu’une utilisation malveillante ou abusive est identifiée ? L’initiative Domain Trust de GCA aborde cette question du côté des opérateurs, en examinant les pratiques de gestion ou d’atténuation des abus DNS et les résultats mesurables. L’initiative Domain Trust Badge vise à reconnaître les opérateurs qui démontrent ces pratiques, soutenant l’objectif plus large de lutter collectivement contre les abus DNS en tant que problème d’écosystème.
Références
- Microsoft Defender Security Research Team. « Resurgence of a multi-stage AiTM phishing and BEC campaign abusing SharePoint. » Microsoft Security Blog, 21 janvier 2026.
- Alina Bizga. « Hiring Season Is Scam Season: How Fake Recruiters Exploit Job Seekers with Trusted Brand Names. » Bitdefender Hot for Security, 21 janvier 2026.
- Microsoft Threat Intelligence. « Phishing actors exploit complex routing and misconfigurations to spoof domains. » Microsoft Security Blog, 6 janvier 2026.
- ESET. « ESET Threat Report: Phishing and Social Engineering Are The Most Significant Risks for South African Organisations » (couvrant les données H2 2025, de juin à novembre 2025). Communiqué de presse, février 2026.