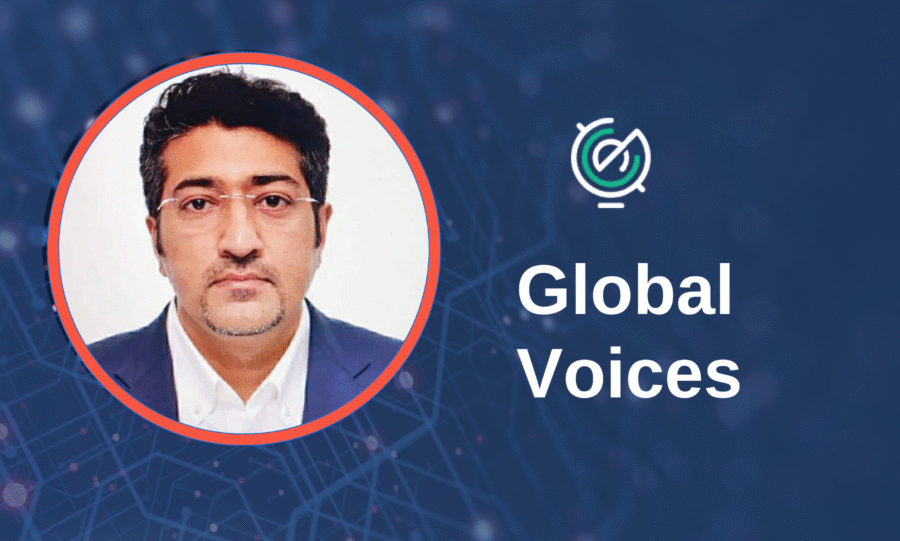
Nous avons interviewé Ankush Johar, Directeur d’Infosec Ventures, Co-fondateur d’EliteCISOs Global et Ambassadeur GCA, pour en savoir plus sur son travail en tant qu’entrepreneur en série et investisseur en cybersécurité, son travail avec des organisations des secteurs privé et public, les principales leçons qu’il a tirées tout au long de sa carrière, et ses meilleurs conseils pour inciter davantage de personnes à se soucier de la cybersécurité et à y investir.
En tant qu’entrepreneur en série et investisseur en cybersécurité, quelles sont les plus grandes opportunités et les lacunes non comblées que vous observez dans l’écosystème numérique aujourd’hui ? Quels outils, solutions ou modèles sont les plus prometteurs pour renforcer la sécurité ?
En tant qu’investisseur ayant le privilège de travailler étroitement sur le terrain avec nos entreprises bénéficiaires, j’ai une vue d’ensemble, mais aussi une perspective sur l’exécution, donc je serai très précis.
Je vois clairement trois lacunes.
a. Le risque humain comme surface de contrôle, et non comme un public qui a besoin de formation.
La plupart des incidents commencent encore par une décision prise sous pression par un être humain. Traitez les personnes comme faisant partie de la pile de contrôle, pas comme un public à former.
Les humains ne sont pas le maillon le plus faible en cybersécurité ! Ils sont les plus forts, si seulement notre perspective est au bon endroit. La faute nous incombe dans l’industrie car nous dépensons des sommes considérables en technologie pour renforcer nos « systèmes d’exploitation informatiques », alors que le « système d’exploitation humain » n’a pas été protégé par un pare-feu.
C’est là que réside l’opportunité. Est-il possible de donner aux utilisateurs les moyens d’être comme Iron Man ? Une combinaison « Humain + Machine ».
- Non pas impuissants, mais dotés de technologie, pour protéger nos organisations.
- Pas comme un public qui a besoin de formation, mais comme faisant partie de la surface de contrôle – profondément intégrés.
b. La prolifération de l’IA signifie que les attaques d’aujourd’hui sont plus aiguisées que jamais.
Par exemple, d’un point de vue technologique, les pirates combinent l’intelligence artificielle générative (genAI) et les serveurs de protocole de contexte de modèle (MCP) pour automatiser et multiplier leur pouvoir de piratage technologique, comme un pirate « infiniment » évolutif. Après avoir vu cela en action, je n’ai pas pu l’oublier. À moins que les défenseurs ne pensent de cette façon, ce terrier de lapin ira très profond.
Du point de vue humain, les erreurs grammaticales ne sont plus un signal d’un e-mail suspect. La genAI entre les mains des pirates signifie que les attaques sont plus difficiles à détecter que jamais. J’ai inventé le terme « Needle Phishing » (hameçonnage à l’aiguille) en novembre 2023 pour souligner à quel point les pirates utilisant du renseignement simple en source ouverte peuvent en savoir autant, car les données volées sont utilisées contre ceux à qui elles ont été dérobées (sans que ce soit leur faute) !
La solution est de combattre le feu par le feu.
Comment ? En tirant parti de la technologie avant que les méchants ne vous rendent visite. La même technologie est disponible pour les défenseurs, mais nous devons prioriser la gestion des risques. Identifiez vos joyaux de la couronne, défendez-les avec détermination, puis concentrez-vous sur la conformité, pas l’inverse.
c. L’antifragilité cyber, pas la résilience cyber.
C’est un point important, et je l’ai gardé pour la fin.
Tout le mérite revient à M. Taleb pour avoir inventé le terme « antifragile » en premier. Maintenant, son application et son utilisation dans le domaine cyber.
Nous poursuivons la résilience cyber. La résilience cyber, c’est quand nous nous défendons et, en cas d’attaque, revenons à la forme originale. Fragile, c’est quand nous nous brisons face à une attaque. Ce sont deux états faciles à comprendre, et nous sommes familiers avec eux.
Mais « cyber antifragile », c’est quand nous nous défendons, mais face à une attaque, nous revenons à un état plus fort qu’auparavant. Pourquoi attendre de vraies attaques, pourquoi ne pas les simuler à la place ? Pour utiliser une analogie ici, notre corps humain est conçu pour être antifragile – quand nous allons à la salle de sport et soulevons de la fonte, nous déchirons nos muscles – plus ils se déchirent (dans les limites), plus ils deviennent forts.
Plus vous transpirez à l’entraînement, moins vous saignez au combat.
Les dirigeants doivent exiger l’antifragilité cyber, pas la résilience cyber. Ils doivent exiger plus de sueur à l’entraînement, pour être mieux préparés au combat. C’est une bataille là-bas.
Compte tenu de votre expérience de conseil auprès des régulateurs et d’organismes internationaux comme l’Union internationale des télécommunications (UIT) et l’Organe des régulateurs européens des communications électroniques (ORECE), quels sont les plus grands défis politiques auxquels la cybersécurité mondiale est actuellement confrontée ?
- Réglementations mondiales fragmentées et en expansion :
La propagation de lois nationales contradictoires ou qui se chevauchent en matière de protection des données et de cybersécurité ajoute des défis de conformité importants. Cette mosaïque entrave une défense rationalisée, un partage rapide des informations et une réponse transfrontalière aux incidents, en particulier pour les organisations actives dans plusieurs pays. Assurer l’harmonisation et la coopération des politiques devient de plus en plus complexe. Nous devons apporter une interopérabilité sans dilution. Les multinationales jonglent avec différentes horloges de signalement des violations, des règles de localisation des données et des attestations des fournisseurs. Je suis en faveur d’une reconnaissance mutuelle et d’une interopérabilité de base qui préservent la souveraineté tout en réduisant le coût d’une bonne sécurité. Une horloge de 72 heures dans une juridiction et de 24 heures dans une autre ne devrait pas forcer des systèmes en double et des comportements contradictoires. - Assurance proportionnée de la chaîne d’approvisionnement.
La visibilité à travers les chaînes d’approvisionnement logicielles et les interconnexions de télécommunications est essentielle, mais nous ne pouvons pas écraser les petits fournisseurs. Donnez-leur desmodèles clairs , deslistes d’artefacts pré-approuvées et desattestations partagées afin qu’ils puissent prouver de bonnes pratiques sans une équipe de conformité de dix personnes. Je réitère ceci, quand je le peux : Faites du chemin sûr le chemin rapide. Cela conduit à une sécurité durable. - La cybersécurité quantique est un impératif maintenant, pas demain.
La norme de chiffrement RSA-2048 nécessiterait des millions d’années pour être brisée par un ordinateur conventionnel, mais un ordinateur quantique pourrait théoriquement le faire en quelques heures. Les chercheurs en quantique l’appellent le « Jour Q », le jour où les ordinateurs quantiques (à grande échelle) utiliseront l’algorithme de Shor, qui brisera tous les systèmes à clé publique. La convergence des technologies d’IA et quantiques aura des implications significatives. Il est important de se préparer aux impacts positifs et négatifs des technologies quantiques en raison de leur potentiel perturbateur. - Mesurez les résultats, pas le nombre de pages.
Si un contrôle améliore le temps de détection, le temps de confinement ou les taux de configuration sécurisée, il est utile. S’il ne fait qu’augmenter la taille d’un classeur, il ne l’est pas. J’encourage les régulateurs à accepter les flux de preuves automatisés et les tests de contrôle échantillonnés — cela augmente la fidélité et réduit la surface d’attaque.
Voici ce qui compte : Aligner les incitations sur la défense du monde réel, pas sur les rituels administratifs.
Ayant travaillé avec de nombreux opérateurs mobiles, comment évaluez-vous leur état de préparation en matière de cybersécurité, et qu’est-ce qui nécessite encore une attention urgente ? Les défis sont-ils propres aux opérateurs mobiles, ou universels pour les opérateurs de télécommunications et les grandes entreprises ?
Points forts. Les opérateurs traitent la disponibilité comme un devoir de diligence. Les équipes du réseau central sont disciplinées en matière de contrôle des changements, de surveillance et de cadence des exercices d’incident. Ce muscle est réel. Je ne peux pas en dire autant pour toutes les grandes entreprises. Donc, les opérateurs mobiles sont mieux lotis de cette façon.
Évaluation de l’état de préparation cyber d’un opérateur mobile :
L’état de préparation cyber d’un opérateur mobile peut être jugé en commençant par les joyaux de la couronne — le cœur 5G et la signalisation, les données des abonnés, BSS/facturation, eSIM/RSP, et CI/CD pour les CNF — puis en évaluant la maturité des contrôles à travers la sécurité du réseau, le renforcement du cloud/Kubernetes, la gouvernance des API, la fraude et l’identité (échange de SIM/portabilité), la résilience aux ransomwares, et le risque tiers/d’interconnexion.
Cela peut être validé de l’extérieur avec des appels de test de signalisation, des tests d’intrusion des pipelines CNF, et des exercices au niveau du service (« pouvons-nous contenir un événement avant qu’il ne devienne une panne ? »).
Les lacunes urgentes qui sont observées de manière répétée sont des politiques de signalisation inégales, des contrôles cloud 5G immatures, une prolifération d’API sans authentification forte/limites de taux, une récupération BSS fragile pour les ransomwares, de faibles défenses eSIM/échange de SIM, et une assurance mince de la chaîne d’approvisionnement logicielle (SBOM/signature/provenance).
Le risque de la couche humaine d’ingénierie sociale des équipes de service client est critique, et pourtant non résolu. Il existe des solutions robustes, mais l’adoption a été lente. Chat échaudé craint l’eau froide ! Ceux qui ont été blessés ont agi rapidement, bien qu’après les incidents ! Je souhaiterais que ce ne soit pas comme ça cependant.
Unique vs universel. Les thèmes — identité, e-mail, risque humain — sont universels. Ce qui est distinctif pour le mobile est l’échelle des opérations d’identité et le tissu de confiance inter-opérateurs. Les deux nécessitent un renforcement continu et une surveillance de haute fidélité. Et oui, c’est gagnable.
De nombreux défis sont universels pour les télécoms et les grandes entreprises — ransomware, exposition à des tiers, hygiène API/cloud — mais quatre sont distinctement mobiles : le risque d’interconnexion/signalisation, la complexité du cœur 5G et MEC, l’abus du cycle de vie de la SIM, et la dynamique de facturation/latence en temps réel qui transforme rapidement les problèmes cyber en pannes visibles par les clients.
Quelles leçons clés avez-vous apprises au cours de votre carrière que le domaine de la cybersécurité dans son ensemble devrait davantage mettre en pratique aujourd’hui ?
- Traitez la cyber comme un compte de résultat
Gérez la sécurité comme une ligne d’activité : un tableau de bord hebdomadaire court (temps pour détecter et résoudre les problèmes, temps de restauration après les exercices, lacunes critiques ouvertes) et dépenses priorisées par risque réduit par dollar. Après les incidents, renforcez les points faibles pour que les résultats s’améliorent trimestre après trimestre. - Attribuez de vrais propriétaires, au-delà du RSSI
Donnez à chaque système de joyaux de la couronne et à chaque risque majeur un propriétaire commercial nommé avec un budget et des objectifs — tout comme les lignes de revenus. La responsabilité de combler les lacunes incombe à l’entreprise, pas seulement à l’informatique. - Alignez les incitations — payez pour les résultats, pas pour la paperasserie
Liez les bonus, les objectifs d’équipe et les contrats des fournisseurs à des résultats réels (correction plus rapide, récupération plus rapide, moins de problèmes récurrents), pas au volume de rapports de conformité ! - Entraînez-vous aux mauvais jours
Répétez les violations comme des exercices d’incendie (juridique, communications, opérations et le PDG inclus) afin que les décisions soient rapides et coordonnées. Chaque exercice doit donner lieu à une correction permanente, telle que des restaurations plus rapides ou un accès plus restreint. Cela se cumule avec le temps, c’est donc inestimable. - Confiance zéro axée sur l’identité
La plupart des organisations ont placé des applications derrière un système d’authentification unique (SSO), c’est donc la clé de toutes les clés maintenant, et tous les utilisateurs l’ont, au moins leur propre clé ! Si cela disparaît, les données auxquelles ils avaient accès disparaissent également, et cela expose également les applications ! Assurez-vous que la prise de contrôle d’un compte ou un mot de passe volé ne devienne pas un incident à l’échelle de l’entreprise. - Faites confiance, mais vérifiez (fournisseurs et chaîne d’approvisionnement)
Le risque fournisseur est un risque d’entreprise. Les questionnaires seuls ne suffisent pas, pas plus que les audits annuels. S’ils savent que vous savez qu’ils sont vulnérables, ils garderont un contrôle strict sur leur sécurité. Une évaluation de la sécurité en temps réel est essentielle. Classez les fournisseurs par niveau d’impact, exigez une preuve d’hygiène, testez les contrôles en production et maintenez une surveillance permanente de l’extérieur. - Protégez ce qui compte (centré sur les données)
Commencez par les données qui seraient les plus préjudiciables si elles étaient divulguées. Conservez-en moins, chiffrez et surveillez l’accès, et réduisez l’exposition après chaque incident afin de réduire le rayon d’impact au fil du temps. - Contrôles prêts pour l’IA
Traitez l’IA comme un sous-traitant puissant : enregistrez les utilisations, définissez des garde-fous sur ce qu’elle peut voir et produire, et testez les fuites et les abus. - De la visibilité à l’action automatique
Les tableaux de bord informent, l’automatisation empêche. Les manuels pré-approuvés déclenchent des actions instantanées pour les menaces courantes (isoler un appareil, révoquer des jetons), réservant ainsi du temps humain pour les cas inhabituels. - Une gouvernance qui vous accélère
Fournissez des éléments constitutifs sécurisés pré-approuvés et une voie rapide pour les équipes qui les utilisent. Cela réduit le délai de livraison tout en augmentant le niveau de sécurité et en réduisant les exceptions.
Avez-vous des conseils sur la façon d’amener un public plus large à comprendre, à se soucier et à investir dans l’amélioration de la cybersécurité ?
J’aime utiliser des moyens mnémotechniques depuis l’école parce que je ne pouvais pas apprendre par cœur. Voici mon préféré lorsque je parle à des amis, je vais donc le reproduire ici :
Le cadre SECUREIT d’AJ :-)
S — Mots de passe forts : utilisez un gestionnaire de mots de passe (un mot de passe principal fort).
E — Activer les mises à jour : laissez le téléphone et l’ordinateur portable se mettre à jour automatiquement.
C — Cliquez avec précaution : ne cliquez pas sur les liens provenant de SMS/e-mails aléatoires : ouvrez l’application officielle.
U — Utilisez la vérification en 2 étapes : activez la vérification en 2 étapes pour les e-mails, les banques, les réseaux sociaux.
R — Refusez de partager des codes : ne donnez jamais à personne vos codes à usage unique (OTP).
E — Attendez-vous à des escroqueries : « urgent + argent + lien/code » = escroquerie/faux probable.
I — Sauvegardes importantes : photos/fichiers dans le cloud + un disque dur externe.
T — Faites confiance, mais vérifiez : vous saurez instinctivement quand c’est faux, vérifiez simplement !