Las operaciones cibernéticas vinculadas a la República Popular China (RPC) están cambiando cada vez más hacia el sigilo, la persistencia y el abuso de herramientas legítimas en lugar de malware. Una de estas campañas se atribuye a Flax Typhoon, un grupo patrocinado por el estado que se infiltra en los sistemas utilizando software incorporado y métodos de acceso remoto. Según el Departamento de Justicia de los Estados Unidos, este grupo infectó cientos de miles de dispositivos conectados a Internet, convirtiéndolos en una botnet global controlada por el contratista con sede en Beijing Integrity Technology Group. «Esta red, gestionada por un contratista del gobierno de la RPC, secuestró cientos de miles de routers privados, cámaras y otros dispositivos de consumo para crear un sistema malicioso que la RPC pudiera explotar», dijo la Fiscal General Adjunta Lisa Monaco. El Director del FBI Christopher Wray añadió: «La botnet, que era operada por un grupo de hackers patrocinado por el gobierno chino conocido como Flax Typhoon, se dirigía a dispositivos conectados a Internet como dispositivos de almacenamiento, cámaras y grabadores de vídeo para comprometer los sistemas de las víctimas y robar sus datos confidenciales».
Cuando surgieron los informes sobre Flax Typhoon, examinamos si su actividad era detectable dentro de AIDE, la plataforma de inteligencia de ciberseguridad de GCA que monitorea el tráfico de red global, detecta posibles amenazas y proporciona información procesable para mejorar la seguridad de la red. Consideramos dos fuentes distintas dentro de AIDE:
- Granja de señuelos AIDE: Una red distribuida globalmente de más de 200 sensores honeypot basados en Linux desplegados en 55 países. Estos sensores capturaron tráfico SSH y Telnet durante un período de 12 meses desde enero hasta diciembre de 2023.
- ProxyPot: Una tecnología de señuelo propietaria desarrollada por GCA para simular servicios de IoT utilizando dispositivos reales en un laboratorio. En este conjunto de datos, analizamos información recopilada de 100 dispositivos físicos entre junio y diciembre de 2023. ProxyPot admite una cobertura más amplia de protocolos, incluyendo HTTP, HTTPS, SSH, Telnet y SFTP.
Nuestro análisis reveló señales de comportamiento y superposiciones de infraestructura consistentes con las tácticas de Flax Typhoon, incluyendo tunelización VPN, tráfico de shell web y reconocimiento basado en credenciales, en sensores ubicados en Taiwán, Estados Unidos, Europa y Asia Oriental.
Coincidencias de Infraestructura Confirmadas
| IPs Atacantes | ASN | País de Origen | Interacciones |
| IP1 | AS A | Hong Kong | 6 |
| IP2 | AS B | Singapur | 2 |
Figura 1. Infraestructura IP asociada con Flax Typhoon observada en los sensores honeypot de AIDE.
Como se observa en la Figura 1, identificamos tráfico de dos direcciones IP de dos Sistemas Autónomos (AS) diferentes: IP 1 de AS A e IP 2 de AS B (anonimizados por privacidad) que coinciden con la infraestructura enumerada en el informe de Microsoft sobre Flax Typhoon. Estas representan el 18% de las 11 direcciones IP públicamente atribuidas al grupo. Ambas direcciones IP se infiltraron con éxito en nuestros sensores AIDE, iniciando sesión con credenciales comunes y ejecutando comandos a nivel de sistema para recopilar más información del sistema. Este comportamiento es consistente con la exploración basada en credenciales y el reconocimiento posterior al acceso.
- IP 1 fue marcada como Maliciosa o Sospechosa por proveedores incluyendo alphaMountain.ai, Fortinet, y otros en VirusTotal (un escaneo de inteligencia de amenazas multi-proveedor).
- IP 2 fue etiquetada como Maliciosa por Forcepoint ThreatSeeker y Sospechosa por AlphaSOC.
Cabe destacar que ambos ASN exhiben bajas tasas de validación de RPKI. Según los datos de MANRS de abril de 2023:
- AS A tenía solo el 44,7% de sus rutas marcadas como válidas, con un 55,3% desconocidas.
- AS B mostró solo un 26,2% de rutas válidas, con un 73,8% desconocidas.
Aunque no es concluyente por sí solo, una validación débil del origen de la ruta puede crear condiciones que permitan a los atacantes operar o ocultar más fácilmente actividades maliciosas a través de estas redes.
Los sensores atacados por estas IPs estaban ubicados en Estados Unidos, Alemania y Corea del Sur, reforzando la caracterización de Microsoft de Flax Typhoon como teniendo una huella operativa global.
Reutilización de Infraestructura y Orientación Regional
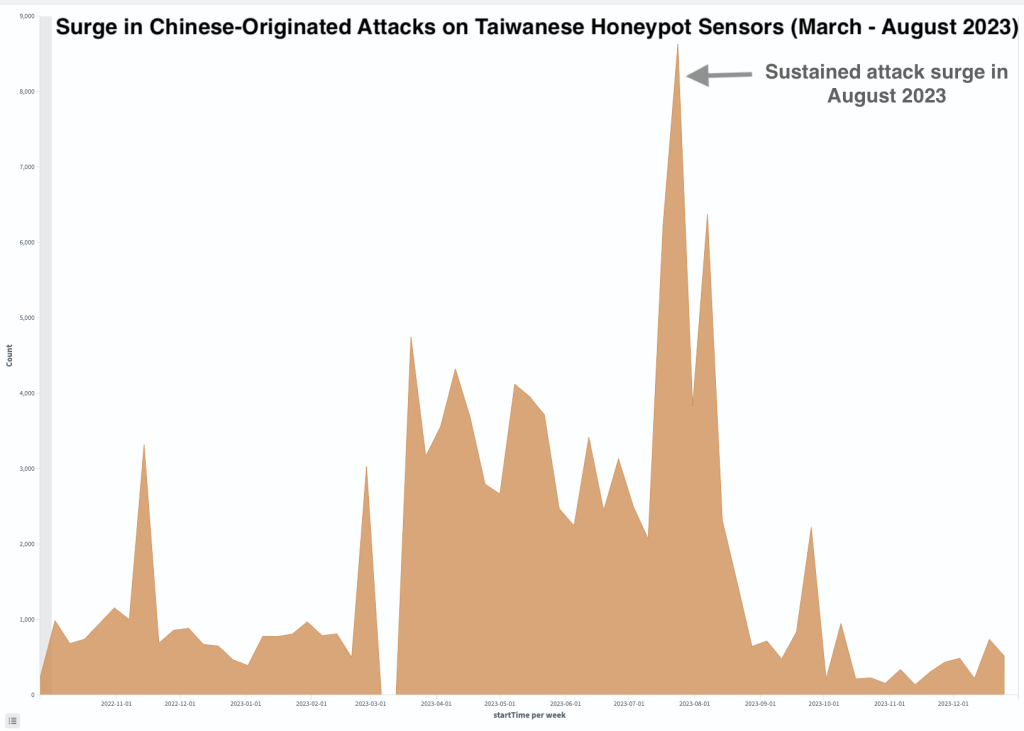
La Figura 2 muestra una tendencia significativa de direcciones IP chinas que apuntan a nuestros sensores señuelo taiwaneses. Los picos observados en marzo y agosto de 2023 indican esfuerzos coordinados con un notable aumento de actividad durante estos períodos. Esto se alinea con los patrones observados en el informe de Microsoft sobre Flax Typhoon, que identificó actividades relacionadas con el espionaje por parte de actores estatales chinos dirigidas a Taiwán.
El Ministerio de Asuntos Digitales de Taiwán advirtió recientemente sobre la intensificación de ataques por parte de grupos chinos como Flax Typhoon dirigidos a infraestructuras críticas, un patrón que refleja nuestros hallazgos en los sensores de AIDE basados en Taiwán.
Indicadores de Comportamiento en AIDE
Para comprender mejor las tácticas de Flax Typhoon, organizamos nuestros hallazgos en tres categorías de comportamiento: túneles VPN, actividad de shell web y el uso de LOLBins (del inglés ‘Living off the land’, una técnica que consiste en aprovechar herramientas y procesos legítimos del propio sistema operativo para llevar a cabo actividades maliciosas sin ser detectados).
Actividad de Túneles VPN
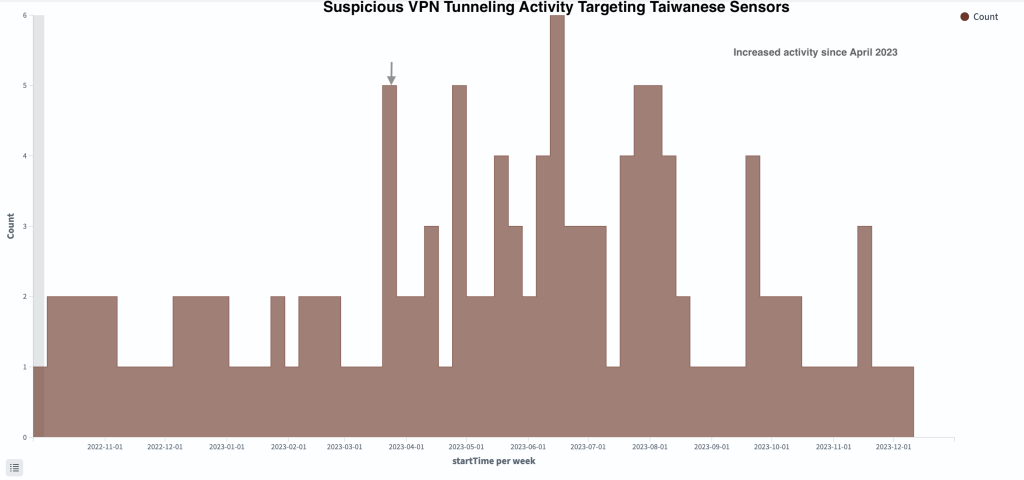
Observamos un uso elevado de puertos de túneles VPN comúnmente asociados con SoftEther VPN (como 1194, 1701, 500, 4500 y 51820). Estos puertos se utilizan a menudo para disfrazar el tráfico de red, ayudando a los atacantes a mantener un acceso sigiloso y persistente a los sistemas objetivo. Estas conexiones alcanzaron su punto máximo en agosto de 2023, particularmente en sensores alojados en Taiwán—un período que coincide con la actividad de direccionamiento conocida de Flax Typhoon (véase la Figura 3 a continuación).
Actividad de Shell Web
Un shell web es un script que permite a los atacantes controlar remotamente un servidor a través de la web, a menudo mediante una interfaz simple de navegador. Herramientas como certutil y powershell son utilidades legítimas de Windows que los atacantes abusan para descargar archivos, ejecutar comandos o recopilar información del sistema sin levantar sospechas inmediatas. Estas herramientas permiten a los actores operar de manera sigilosa sin desplegar malware tradicional.
Detectamos comportamiento post-explotación a través de patrones de acceso de shell web, incluyendo solicitudes a URIs como /shell.php?cmd=whoami, y cargas útiles en el cuerpo de la solicitud como cmd.exe, powershell, sh, y extensiones de script como .php o .aspx. Estos patrones se asocian comúnmente con shells web ligeros como China Chopper, donde los atacantes ejecutan comandos remotos mediante la elaboración de URLs específicas o la inyección de comandos en solicitudes POST.
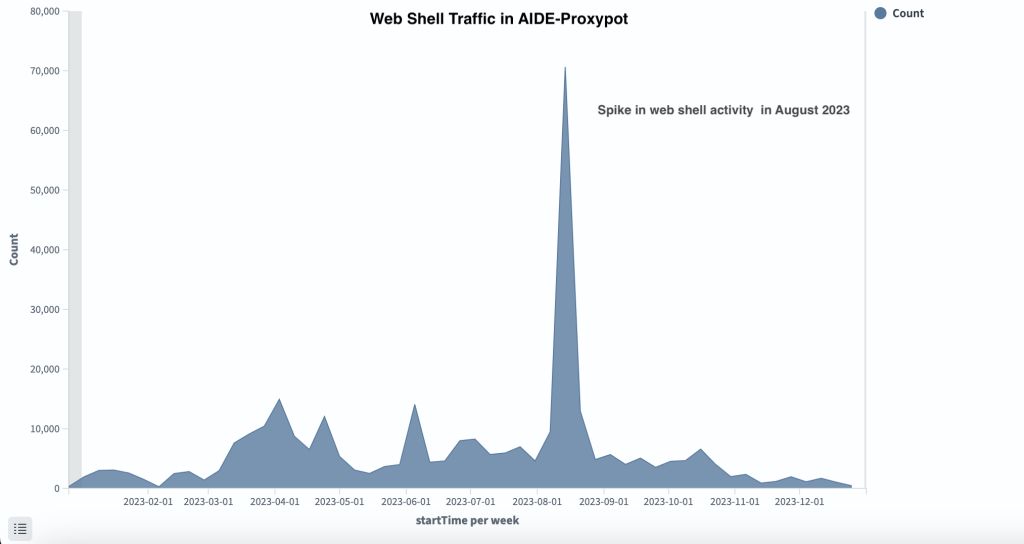
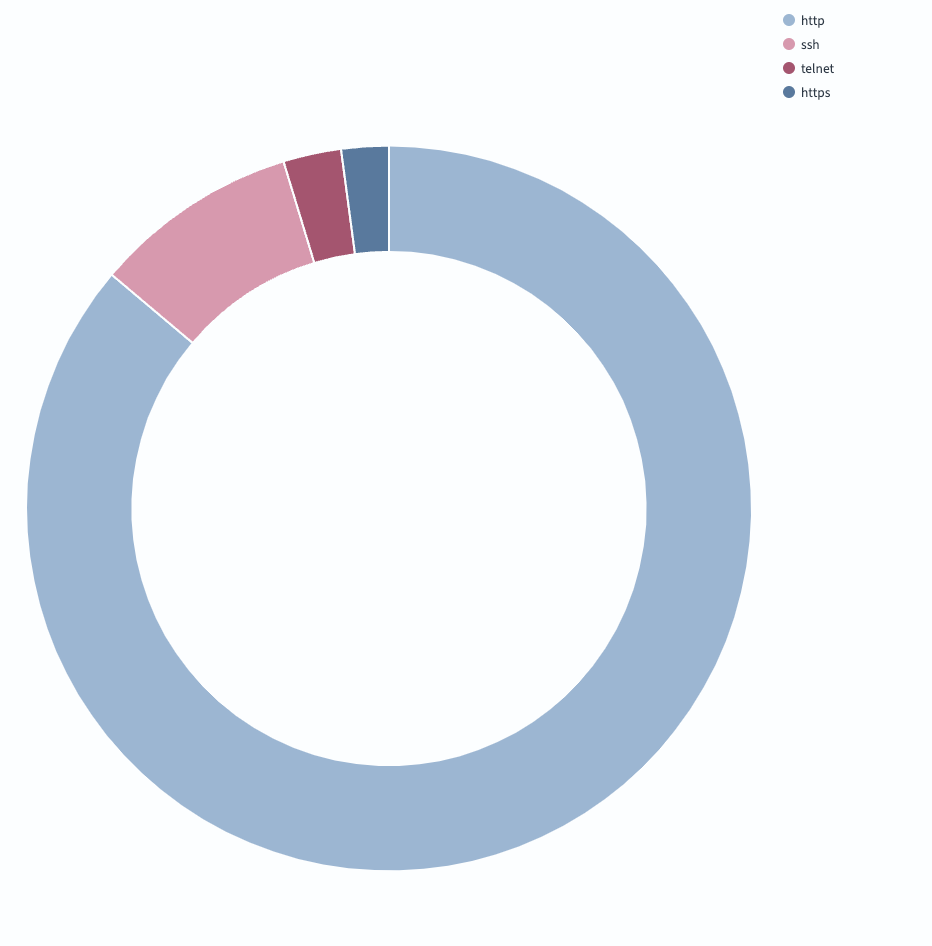
La investigación identificó una actividad significativa de shell web, particularmente relacionada con shells de estilo China Chopper, a través de los protocolos SSH, Telnet, HTTP y HTTPS. Basado en el informe de Microsoft sobre Flax Typhoon, los datos revelaron 376 solicitudes de sesión dirigidas a la ejecución de shell o comandos, con la gran mayoría (86,15%) ocurriendo a través de HTTP. Evidencia clave, como la solicitud a /shell.php?cmd=whoami, apunta al uso de shells web para la ejecución remota de comandos. El pico en el tráfico de shell web, especialmente en agosto de 2023, sugiere un esfuerzo coordinado para explotar vulnerabilidades y mantener un acceso persistente, consistente con las tácticas documentadas de Flax Typhoon. Los hallazgos indican fuertemente que los shells web fueron una herramienta central para mantener el acceso encubierto a largo plazo, alineándose estrechamente con el comportamiento conocido de Flax Typhoon.
Uso de ‘LOLBin’
Los «Living off the Land Binaries» (LOLBins por sus siglas en inglés) son herramientas cotidianas del sistema que los atacantes reutilizan para llevar a cabo acciones dañinas como descargar archivos o ejecutar comandos. A diferencia del malware tradicional, estas técnicas explotan utilidades confiables ya presentes en el sistema, haciéndolas mucho más difíciles de detectar.
En esta investigación, consultamos varios LOLBins conocidos por respaldar tácticas de reconocimiento, persistencia y escalada de privilegios consistentes con el comportamiento centrado en el sigilo de Flax Typhoon. La lista incluía:
- wmic: Utilizado para extraer información del sistema, gestionar procesos o realizar acciones remotas.
- powershell: A menudo abusado para ejecutar scripts o descargar cargas útiles.
- certutil: Típicamente usado para el manejo de certificados pero explotado para obtener archivos.
- bitsadmin: Una utilidad de transferencia en segundo plano ocasionalmente utilizada para descargar o preparar cargas útiles.
- taskmgr.exe: Aunque no es inherentemente malicioso, su aparición en el tráfico puede sugerir enumeración o evasión.
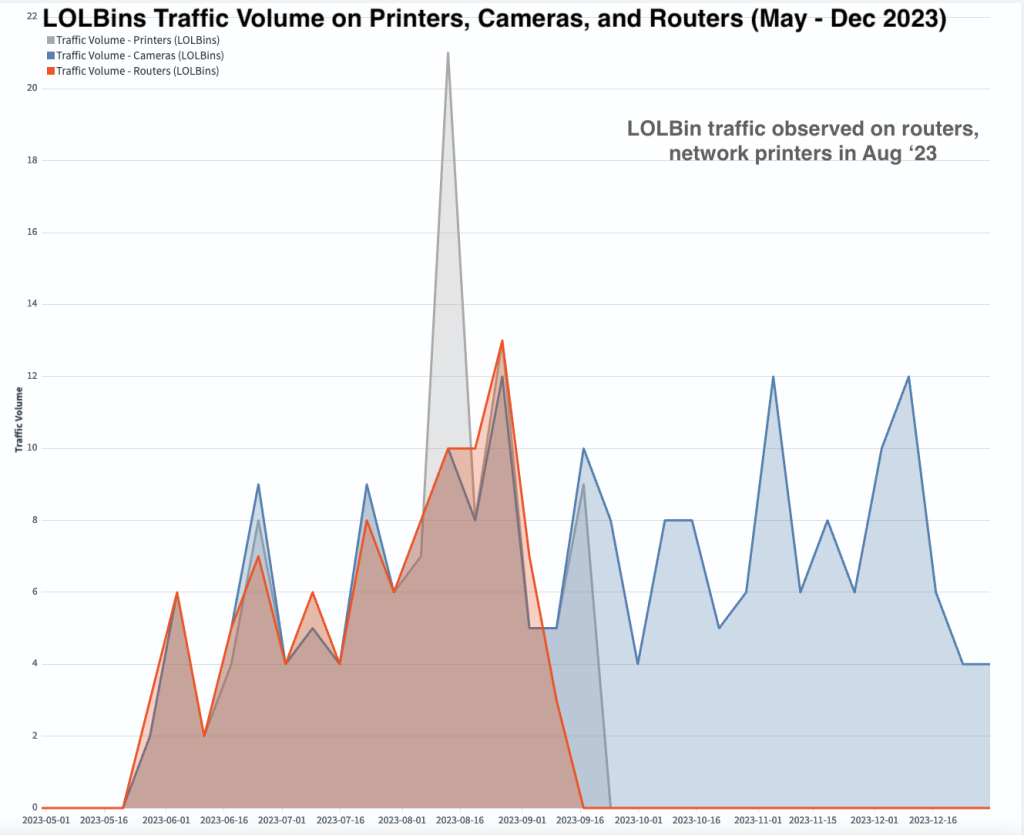
Estas consultas se ejecutaron a través de los registros de tráfico de ProxyPot, enfocándose específicamente en sesiones dirigidas a enrutadores, cámaras e impresoras de red (véase la Figura 4 a continuación).
Conclusión
«El gobierno chino continuará atacando sus organizaciones y nuestra infraestructura crítica, ya sea por su propia mano o de manera encubierta a través de sus intermediarios», advirtió el Director del FBI Christopher Wray durante la Cumbre de Ciberseguridad de Aspen de 2024.
Esta investigación sobre Flax Typhoon destaca una campaña silenciosa pero persistente que aprovecha herramientas incorporadas y credenciales válidas para obtener acceso y mantener el control. Los hallazgos refuerzan las observaciones fundamentales del informe de Microsoft sobre Flax Typhoon. La superposición en la infraestructura IP, las intrusiones basadas en credenciales y el uso de técnicas sigilosas como el túnel VPN y los web shells son consistentes con las tácticas conocidas del grupo. Los patrones geográficos, especialmente dirigidos a Taiwán, Estados Unidos y Europa, se alinean aún más con las regiones estratégicas identificadas tanto por Microsoft como por SecurityScorecard. La validación adicional de inteligencia de amenazas y la implementación débil de RPKI en los ASN involucrados completan el panorama.
Algunas de estas amenazas se originan dentro de redes cotidianas, a menudo sin el conocimiento de los operadores. Ahí es donde AIDE desempeña un papel crítico. Al combinar una red global de honeypots con entornos IoT emulados, AIDE revela el comportamiento del atacante en el punto donde típicamente comienza: el borde de la red.
Para ayudar a reducir el riesgo y fortalecer la integridad de la red, recomendamos tres pasos concretos:
- Monitorear intentos de acceso no autorizados y comportamiento anormal de servicios.
- Fortalezca la seguridad del enrutamiento implementando las mejores prácticas de MANRS y validando los orígenes de las rutas con RPKI.
- Unirse a esfuerzos de inteligencia colaborativa como AIDE, donde la visibilidad compartida permite una defensa compartida, y los datos procesables impulsan la mitigación en el mundo real.
Las perspectivas de AIDE sobre patrones de tráfico no deseados ayudan a los defensores a descubrir amenazas que, a menudo, pasan desapercibidas. Pero la resiliencia a largo plazo requiere una acción colectiva, tanto de operadores, investigadores como de proveedores de infraestructura.
Si está interesado en contribuir o colaborar en este trabajo, le damos la bienvenida a su participación visitando la plataforma AIDE de GCA y poniéndose en contacto con nosotros para involucrarse.
Referencias
- Flax Typhoon utilizando software legítimo para acceder silenciosamente a organizaciones taiwanesas según Microsoft
- Comunicado de prensa del Departamento de Justicia de EE. UU. sobre la interrupción de la botnet Flax Typhoon
- El Director del FBI anuncia la interrupción de la botnet china y expone la verdadera identidad del grupo de hackers Flax Typhoon en la Cumbre de Ciberseguridad de Aspen
- Infraestructura crítica de Taiwán atacada por hackers con posibles vínculos con Volt Typhoon
- SecurityScorecard identifica posible infraestructura de Flax Typhoon
- Intercambio de Amenazas Abiertas (OTX) de LevelBlue
- Comparitech: ¿Debería mantener mi VPN activada todo el tiempo?
- Ataques y técnicas de Living Off The Land (LOTL) por Fortinet