Les opérations cybernétiques liées à la République populaire de Chine (RPC) s’orientent de plus en plus vers la discrétion, la persistance et l’abus d’outils légitimes plutôt que l’utilisation de logiciels malveillants. Une telle campagne est attribuée à Flax Typhoon, un groupe parrainé par l’État qui s’infiltre dans les systèmes en utilisant des logiciels intégrés et des méthodes d’accès à distance. Selon le Département de la Justice des États-Unis, ce groupe a infecté des centaines de milliers d’appareils connectés à Internet, les transformant en un botnet mondial contrôlé par le contractant basé à Pékin Integrity Technology Group. « Ce réseau, géré par un contractant du gouvernement de la RPC, a détourné des centaines de milliers de routeurs, caméras et autres appareils de consommation privés pour créer un système malveillant que la RPC peut exploiter », a déclaré la procureure générale adjointe Lisa Monaco. Le directeur du FBI Christopher Wray a ajouté : « Le botnet, qui était exploité par un groupe de pirates informatiques parrainé par le gouvernement chinois connu sous le nom de Flax Typhoon, ciblait des appareils connectés à Internet tels que des dispositifs de stockage, des caméras et des enregistreurs vidéo pour compromettre les systèmes des victimes et voler leurs données confidentielles. »
Lorsque les rapports sur Flax Typhoon ont émergé, nous avons examiné si son activité était détectable au sein d’AIDE, la plateforme de renseignement en cybersécurité de GCA qui surveille le trafic réseau mondial, détecte les menaces potentielles et fournit des informations exploitables pour améliorer la sécurité du réseau. Nous avons considéré deux sources distinctes au sein d’AIDE :
- AIDE Honey Farm : Un réseau distribué mondialement de plus de 200 capteurs de pots de miel basés sur Linux déployés dans 55 pays. Ces capteurs ont capturé le trafic SSH et Telnet sur une période de 12 mois, de janvier à décembre 2023.
- ProxyPot : Une technologie de pot de miel propriétaire développée par GCA pour simuler des services IoT en utilisant des dispositifs réels dans un laboratoire. Dans cet ensemble de données, nous avons analysé les données collectées à partir de 100 dispositifs physiques entre juin et décembre 2023. ProxyPot prend en charge une couverture de protocoles plus large, comprenant HTTP, HTTPS, SSH, Telnet et SFTP.
Notre analyse a révélé des signaux comportementaux et des chevauchements d’infrastructure cohérents avec les tactiques de Flax Typhoon, notamment le tunneling VPN, le trafic de shell web et la reconnaissance basée sur les informations d’identification, à travers des capteurs situés à Taïwan, aux États-Unis, en Europe et en Asie de l’Est.
Correspondances d’infrastructure confirmées
| Adresses IP attaquantes | ASN | Pays d’origine | Interactions |
| IP1 | AS A | Hong Kong | 6 |
| IP2 | AS B | Singapour | 2 |
Figure 1. Infrastructure IP associée à Flax Typhoon observée dans les capteurs de pot de miel AIDE.
Comme on peut le voir dans la Figure 1, nous avons identifié du trafic provenant de deux adresses IP de deux systèmes autonomes (AS) différents – IP 1 de AS A et IP 2 de AS B (anonymisés pour des raisons de confidentialité) qui correspondent à l’infrastructure répertoriée dans le rapport de Microsoft sur Flax Typhoon. Celles-ci représentent 18% des 11 adresses IP publiquement attribuées au groupe. Les deux adresses IP se sont introduites avec succès dans nos capteurs AIDE, se connectant à l’aide d’informations d’identification communes et exécutant des commandes au niveau du système pour recueillir des informations supplémentaires sur le système. Ce comportement est cohérent avec l’exploration basée sur les informations d’identification et la reconnaissance post-accès.
- IP 1 a été signalée comme Malveillante ou Suspecte par des fournisseurs incluant alphaMountain.ai, Fortinet, et d’autres sur VirusTotal (un scan de renseignements sur les menaces multi-fournisseurs).
- IP 2 a été étiquetée Malveillante par Forcepoint ThreatSeeker et Suspecte par AlphaSOC.
Il convient de noter que les deux ASN présentent de faibles taux de validation RPKI. D’après les données de MANRS d’avril 2023 :
- AS A n’avait que 44,7% de ses itinéraires marqués comme valides, avec 55,3% inconnus.
- AS B ne montrait que 26,2% d’itinéraires valides, avec 73,8% inconnus.
Bien que ce ne soit pas concluant en soi, une faible validation de l’origine des itinéraires peut créer des conditions qui permettent aux attaquants d’opérer ou de dissimuler plus facilement des activités malveillantes à travers ces réseaux.
Les capteurs ciblés par ces adresses IP étaient situés aux États-Unis, en Allemagne et en Corée du Sud, renforçant la caractérisation par Microsoft de Flax Typhoon comme ayant une empreinte opérationnelle mondiale.
Réutilisation d’infrastructure et ciblage régional
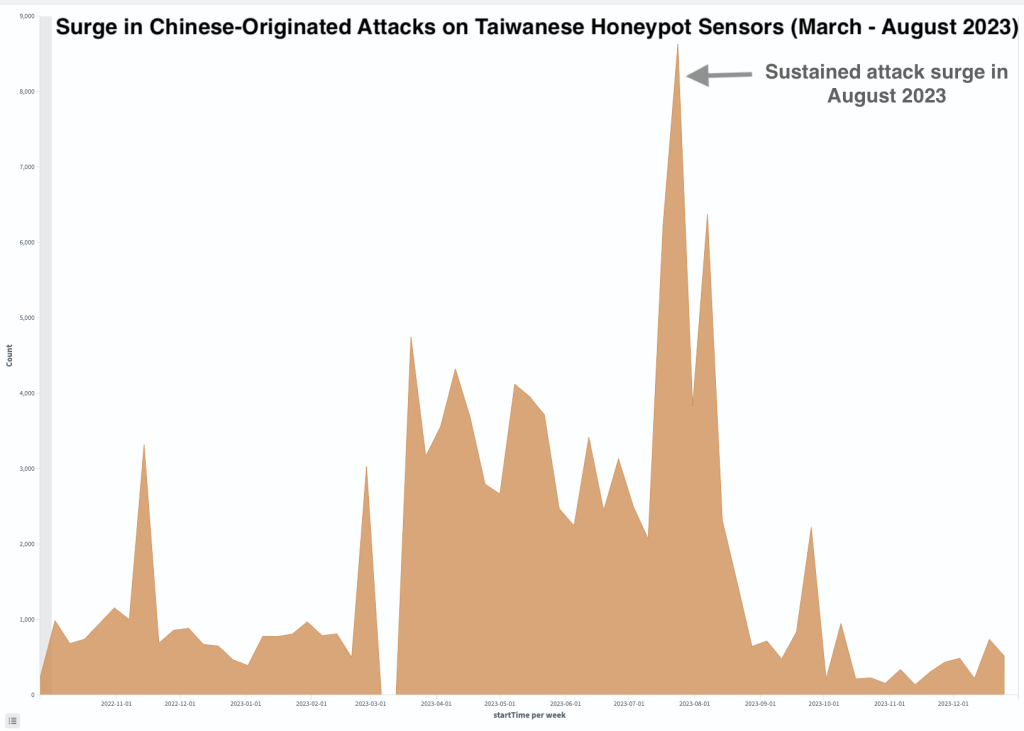
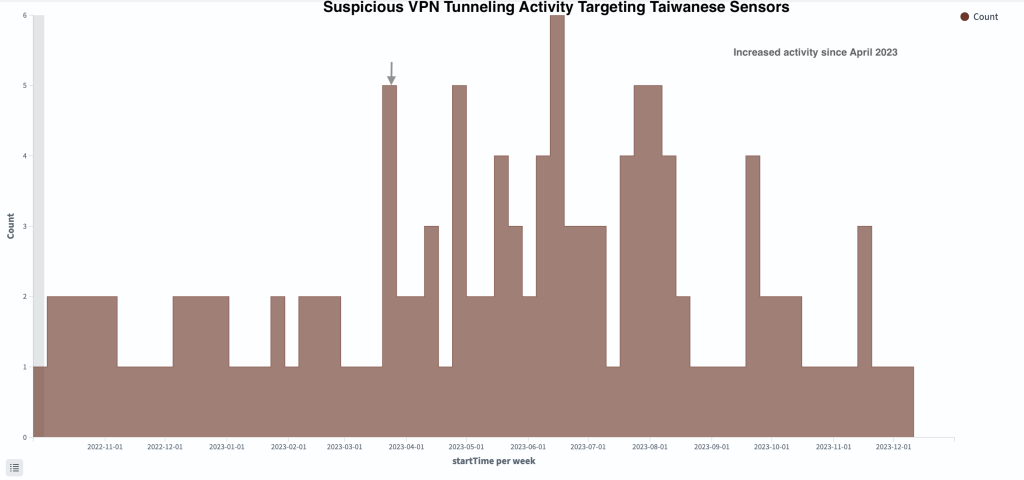
La figure 2 illustre une tendance significative des adresses IP chinoises ciblant nos capteurs leurres taïwanais. Les pics observés en mars et août 2023 indiquent des efforts coordonnés avec une augmentation notable de l’activité durant ces périodes. Cela correspond aux schémas observés dans le rapport Flax Typhoon de Microsoft, qui a identifié des activités d’espionnage menées par des acteurs étatiques chinois ciblant Taïwan.
Le ministère des Affaires numériques de Taïwan a récemment mis en garde contre l’intensification des attaques de groupes chinois tels que Flax Typhoon ciblant les infrastructures critiques — un schéma qui reflète nos conclusions dans les capteurs d’AIDE basés à Taïwan.
Indicateurs comportementaux dans AIDE
Afin de mieux comprendre les tactiques de Flax Typhoon, nous avons organisé nos conclusions en trois catégories comportementales : l’établissement de tunnels VPN, l’activité de web shells, et l’utilisation de binaires vivant du terrain (LOLBins).
Activité d’établissement de tunnels VPN
Nous avons observé une utilisation accrue des ports de tunnelisation VPN couramment associés à SoftEther VPN (tels que 1194, 1701, 500, 4500 et 51820). Ces ports sont souvent utilisés pour dissimuler le trafic réseau, aidant les attaquants à maintenir un accès furtif et persistant aux systèmes ciblés. Ces connexions ont connu un pic en août 2023, particulièrement sur les capteurs hébergés à Taïwan — une période qui correspond à l’activité de ciblage connue de Flax Typhoon (voir Figure 3 ci-dessous).
Activité de web shells
Un web shell est un script qui permet aux attaquants de contrôler à distance un serveur via le web, souvent à travers une interface de navigateur simple. Des outils comme certutil et powershell sont des utilitaires Windows légitimes que les attaquants détournent pour télécharger des fichiers, exécuter des commandes ou collecter des informations système sans éveiller de soupçons immédiats. Ces outils permettent aux acteurs d’opérer furtivement sans déployer de logiciels malveillants traditionnels.
Nous avons détecté un comportement post-exploitation à travers des modèles d’accès aux web shells, incluant des requêtes à des URI tels que /shell.php?cmd=whoami, et des charges utiles dans le corps de la requête comme cmd.exe, powershell, sh, et des extensions de script comme .php ou .aspx. Ces modèles sont couramment associés à des web shells légers tels que China Chopper, où les attaquants exécutent des commandes à distance en élaborant des URL spécifiques ou en injectant des commandes dans les requêtes POST.
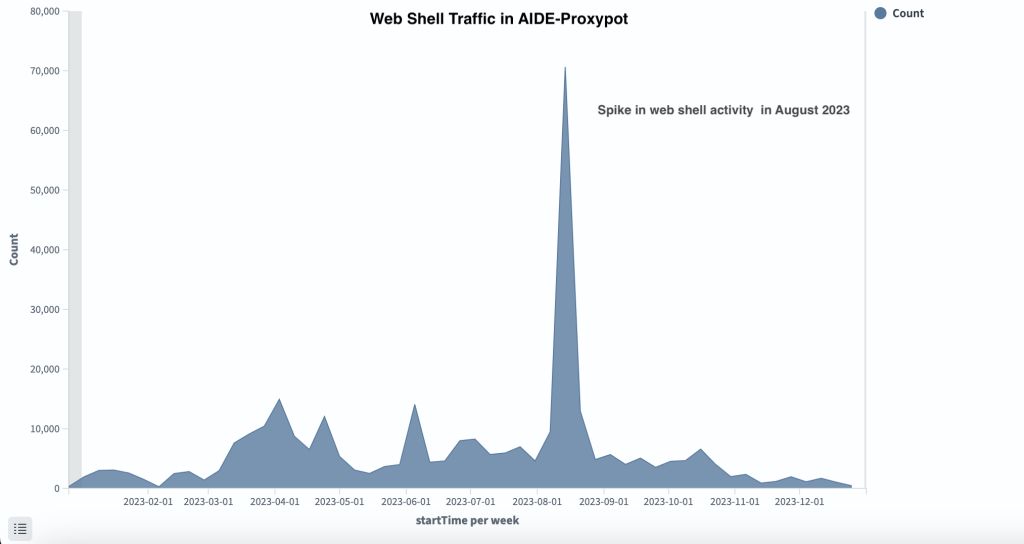
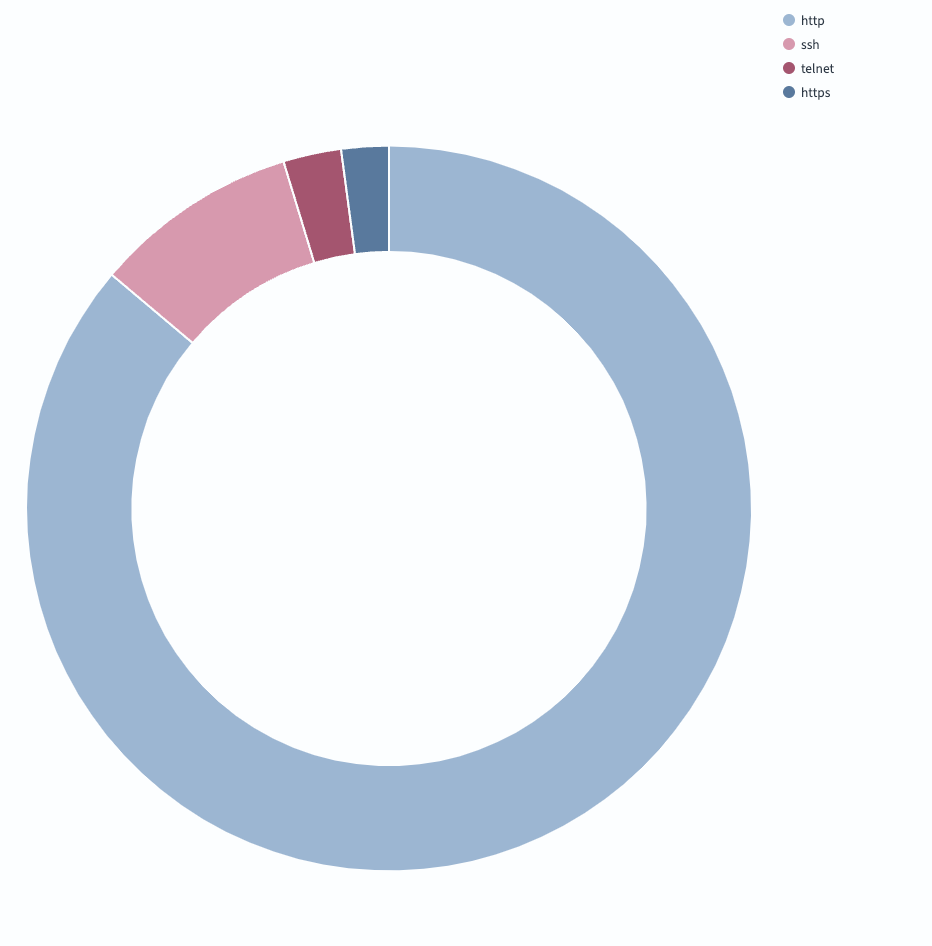
L’investigation a identifié une activité significative de web shells, particulièrement liée aux shells de type China Chopper, à travers les protocoles SSH, Telnet, HTTP et HTTPS. Selon le rapport Flax Typhoon de Microsoft, les données ont révélé 376 requêtes de session ciblant l’exécution de shells ou de commandes, avec la grande majorité (86,15%) se produisant sur HTTP. Des preuves clés, telles que la requête vers /shell.php?cmd=whoami, indiquent l’utilisation de web shells pour l’exécution de commandes à distance. Le pic de trafic de web shells, en particulier en août 2023, suggère un effort coordonné pour exploiter les vulnérabilités et maintenir un accès persistant, conformément aux tactiques documentées de Flax Typhoon. Les résultats indiquent fortement que les web shells étaient un outil central pour maintenir un accès clandestin à long terme, s’alignant étroitement avec le comportement connu de Flax Typhoon.
Utilisation de binaires vivant du terrain (LOLBin)
Les binaires vivant du terrain (LOLBins) sont des outils système quotidiens que les attaquants détournent pour effectuer des actions malveillantes comme le téléchargement de fichiers ou l’exécution de commandes. Contrairement aux logiciels malveillants traditionnels, ces techniques exploitent des utilitaires de confiance déjà présents sur le système, les rendant beaucoup plus difficiles à détecter.
Dans cette investigation, nous avons interrogé plusieurs LOLBins connus pour soutenir les tactiques de reconnaissance, de persistance et d’élévation de privilèges cohérentes avec le comportement axé sur la furtivité de Flax Typhoon. La liste comprenait :
- wmic : Utilisé pour extraire des informations système, gérer des processus ou effectuer des actions à distance.
- powershell : Souvent détourné pour exécuter des scripts ou télécharger des charges utiles.
- certutil : Typiquement utilisé pour la gestion des certificats mais exploité pour récupérer des fichiers.
- bitsadmin : Un utilitaire de transfert en arrière-plan occasionnellement utilisé pour télécharger ou préparer des charges utiles.
- taskmgr.exe : Bien que non intrinsèquement malveillant, son apparition dans le trafic peut suggérer une énumération ou une évasion.
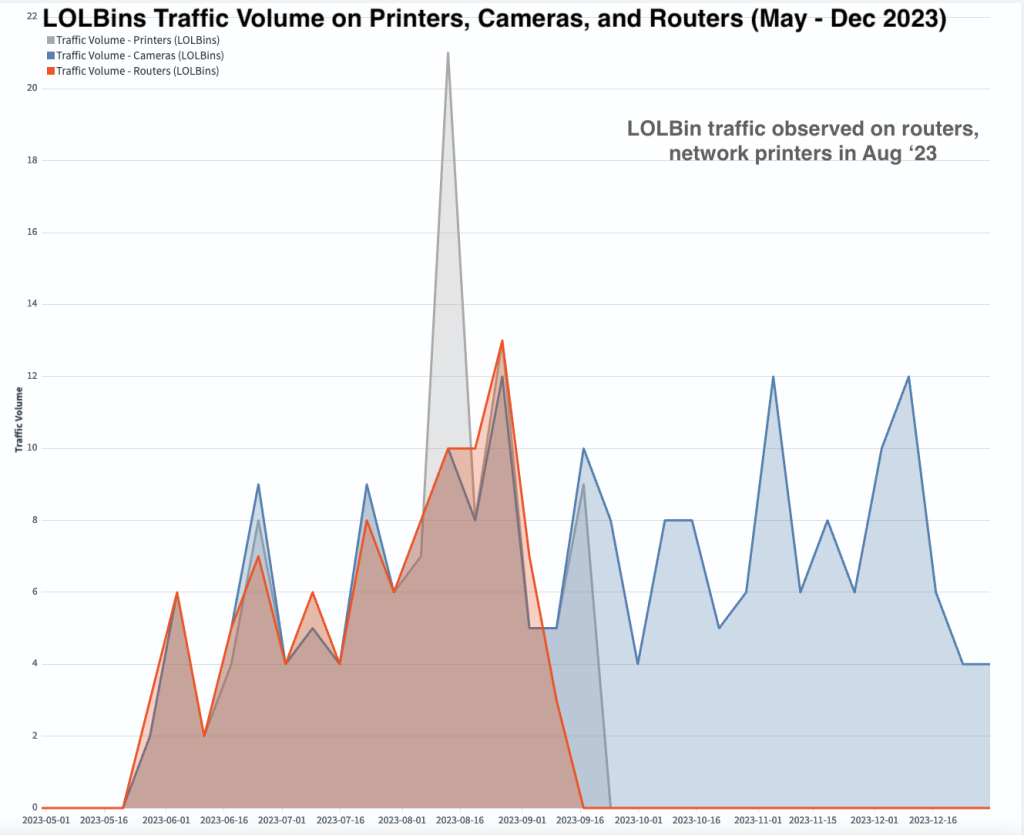
Ces requêtes ont été exécutées sur les journaux de trafic ProxyPot, se concentrant spécifiquement sur les sessions ciblant les routeurs, les caméras et les imprimantes réseau (voir Figure 4 ci-dessous).
Conclusion
« Le gouvernement chinois continuera de cibler vos organisations et nos infrastructures critiques, soit directement, soit de manière dissimulée par l’intermédiaire de leurs mandataires », a averti le directeur du FBI Christopher Wray lors du Sommet sur la cybersécurité d’Aspen de 2024.
Cette enquête sur Flax Typhoon met en lumière une campagne discrète mais persistante qui exploite des outils intégrés et des identifiants valides pour obtenir un accès et maintenir le contrôle. Les conclusions corroborent les observations fondamentales du rapport de Microsoft sur Flax Typhoon. Le chevauchement dans l’infrastructure IP, les intrusions basées sur les identifiants et l’utilisation de techniques furtives telles que les tunnels VPN et les shells web sont cohérents avec les tactiques connues du groupe. Les schémas géographiques – ciblant particulièrement Taïwan, les États-Unis et l’Europe – s’alignent davantage sur les régions stratégiques identifiées par Microsoft et SecurityScorecard. La validation supplémentaire du renseignement sur les menaces et le faible déploiement de RPKI à travers les ASN impliqués complètent le tableau.
Certaines de ces menaces proviennent de réseaux quotidiens – souvent à l’insu des opérateurs. C’est là qu’AIDE joue un rôle crucial. En combinant un réseau mondial de pots de miel avec des environnements IoT émulés, AIDE révèle le comportement des attaquants là où il commence généralement : à la périphérie du réseau.
Pour aider à réduire les risques et renforcer l’intégrité du réseau, nous recommandons trois mesures concrètes :
- Surveiller les tentatives d’accès non autorisées et les comportements anormaux des services.
- Renforcer la sécurité du routage en mettant en œuvre les meilleures pratiques de MANRS et en validant les origines des routes avec RPKI.
- Rejoindre les efforts de renseignement collaboratif comme AIDE, où une visibilité partagée permet une défense commune – et où des données exploitables conduisent à une atténuation concrète.
Les informations d’AIDE sur les modèles de trafic indésirables aident les défenseurs à détecter les menaces qui passent souvent inaperçues. Cependant, la résilience à long terme nécessite une action collective – de la part des opérateurs, des chercheurs et des fournisseurs d’infrastructures.
Si vous souhaitez contribuer ou collaborer à ce travail, nous vous invitons à vous impliquer en visitant la plateforme AIDE de GCA et en nous contactant pour participer.
Références
- Flax Typhoon utilisant des logiciels légitimes pour accéder discrètement aux organisations taïwanaises selon Microsoft
- Communiqué de presse du Département de la Justice des États-Unis sur la perturbation du botnet Flax Typhoon
- Le directeur du FBI annonce la perturbation du botnet chinois et révèle la véritable identité du groupe de pirates Flax Typhoon lors du Sommet sur la cybersécurité d’Aspen
- Infrastructure critique de Taïwan ciblée par des pirates ayant des liens possibles avec Volt Typhoon
- SecurityScorecard identifie une infrastructure potentielle de Flax Typhoon
- LevelBlue Open Threat Exchange (OTX)
- Comparitech : Devrais-je garder mon VPN activé en permanence ?
- Attaques et techniques Living Off The Land (LOTL) par Fortinet