En el período previo a APNIC60, donde la directora técnica Leslie Daigle pronunciará un discurso de apertura, publicamos una serie de artículos que abordan amenazas regionales significativas más allá de los ataques de origen chino bien documentados. Presentamos cuatro campañas distintas vinculadas a Asia basadas en ataques observados directamente en AIDE o confirmados por informes públicos coincidentes. Cada caso ofrece una perspectiva diferente del panorama de amenazas, que abarca desde motivaciones geopolíticas hasta disrupciones financieras y espionaje selectivo. Nuestro objetivo es proporcionar contexto, elevar las perspectivas regionales y preparar el escenario para un debate más profundo durante el discurso de apertura. Este es el segundo artículo de la serie; anteriormente examinamos el grupo con sede en Pakistán APT36.
Introducción
Se considera ampliamente que Kimsuky, según informes de código abierto, incluidos los de CISA y MITRE, está asociado con la actividad de espionaje cibernético de Corea del Norte. Algunas fuentes de inteligencia sobre amenazas caracterizan al grupo como dirigido por el estado; sin embargo, esta atribución se basa en análisis externos en lugar de la confirmación directa por parte de nuestra investigación. Se ha informado que Kimsuky emplea técnicas globales de recopilación de inteligencia, como la ingeniería social, el spear phishing y familias de malware personalizadas, incluidos BabyShark y AppleSeed. El grupo se dirige principalmente a diplomáticos, investigadores e institutos de política en Corea del Sur, Japón y Estados Unidos.
Para evaluar la actividad de Kimsuky durante un período de dos años (enero de 2023–agosto de 2025), examinamos los patrones de actividad cibernética en Asia-Pacífico a través de la plataforma AIDE de Global Cyber Alliance. AIDE comenzó con honeypots basados en SSH y Telnet en 55 países (~200 sensores). En noviembre de 2024, hizo la transición a la tecnología ProxyPot desarrollada por GCA, ahora implementada en ~200 sensores en 25 países y que cubre SSH, Telnet, FTP, SFTP, HTTP/HTTPS y SMTP. Esta red distribuida revela que Kimsuky opera a través de una diversa huella de alojamiento global, utilizando servicios de infraestructura de plataformas en la nube, proveedores de telecomunicaciones y proveedores de servicios de Internet en todo el mundo para llevar a cabo operaciones de reconocimiento dirigidas a la región de Asia-Pacífico.
Nuestro análisis muestra sensores que detectan actividad sospechosa alineada con indicadores de compromiso (IoC) y tácticas, técnicas y procedimientos (TTP) conocidos de Kimsuky, lo que demuestra las sofisticadas operaciones de reconocimiento global del grupo.
Información de datos de AIDE
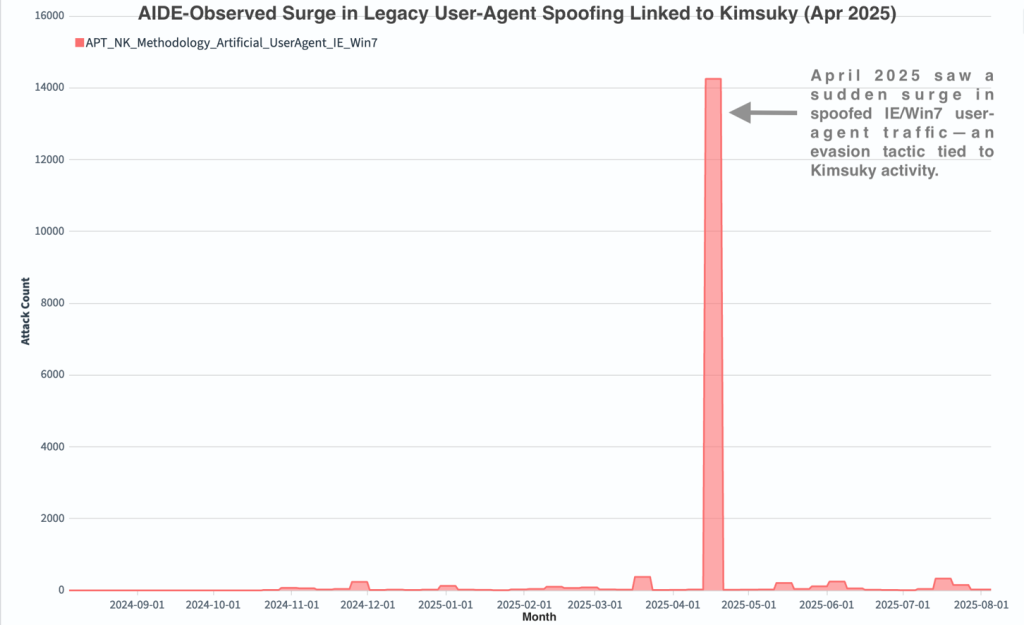
Detección de firma de agente de usuario
Uno de los hallazgos más significativos en nuestro análisis fue la aparición repetida de una cadena de agente de usuario distinta de Internet Explorer 11 (IE11) en el tráfico de Comando y Control (C2): «Mozilla/5.0 (Windows NT 6.1; WOW64; Trident/7.0; rv:11.0) like Gecko.» Esta firma se ha documentado constantemente en las campañas de Kimsuky y sirve como un indicador confiable para las operaciones de búsqueda de amenazas. Según los avisos conjuntos de ciberseguridad de CISA y FBI, esta cadena de agente de usuario específica es un IoC bien establecido para las operaciones de Kimsuky. La persistencia de esta firma de navegador heredado sugiere que el grupo continúa confiando en patrones de infraestructura establecidos.
Distribución geográfica de la infraestructura de ataque
Los sensores de AIDE detectaron ataques atribuidos a Kimsuky que se originan en infraestructura alojada en varios países (economías), lo que revela la diversa huella de alojamiento global aprovechada por este actor de amenazas para las operaciones de reconocimiento (Figura 2).
Los datos demuestran el uso estratégico de la infraestructura de alojamiento global de Kimsuky, con servicios con sede en Panamá que muestran el mayor volumen de actividad, seguidos por la infraestructura alojada en EE. UU. Si bien los países de Asia-Pacífico aparecen como fuentes de ataque, la dependencia sustancial de la infraestructura no APAC, particularmente Panamá, EE. UU., Reino Unido y Alemania, indica la preferencia del grupo por utilizar alojamiento offshore para ocultar sus operaciones y complicar los esfuerzos de atribución.
Esta distribución geográfica se alinea con los informes externos sobre la campaña «forceCopy» de Kimsuky en 2024, que señaló su uso estratégico de nodos VPS offshore para evadir las eliminaciones.

Patrones de actividad de malware
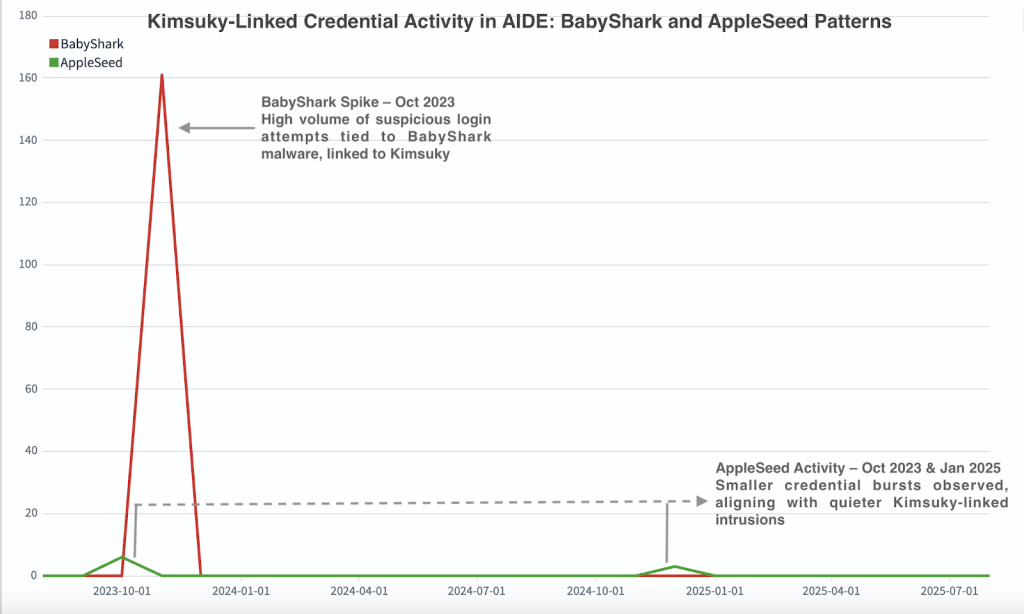
AIDE capturó repetidos intentos de inicio de sesión vinculados a BabyShark y AppleSeed, familias de malware asociadas durante mucho tiempo con el reconocimiento y la persistencia de Kimsuky. Su presencia en nuestros sensores muestra una dependencia continua de las cadenas de herramientas establecidas y la preparación para intrusiones más amplias:
- “babyshark” intentos de inicio de sesión: estos se alinean con los patrones observados en las campañas de scripts de BabyShark observadas por primera vez en 2018, donde un script de Windows automatiza la creación de perfiles del sistema y el robo de credenciales.
- “appleseed” intentos de inicio de sesión: estos coinciden con las convenciones de nomenclatura utilizadas por la familia de puertas traseras AppleSeed, que ASEC ha rastreado desde 2019 para mantener el acceso a largo plazo y la exfiltración.
Estos repetidos intentos de acceder a los sistemas utilizando credenciales relacionadas con malware sugieren esfuerzos de reconocimiento en curso y una posible preparación para intrusiones de red más extensas.
Análisis de la infraestructura de red
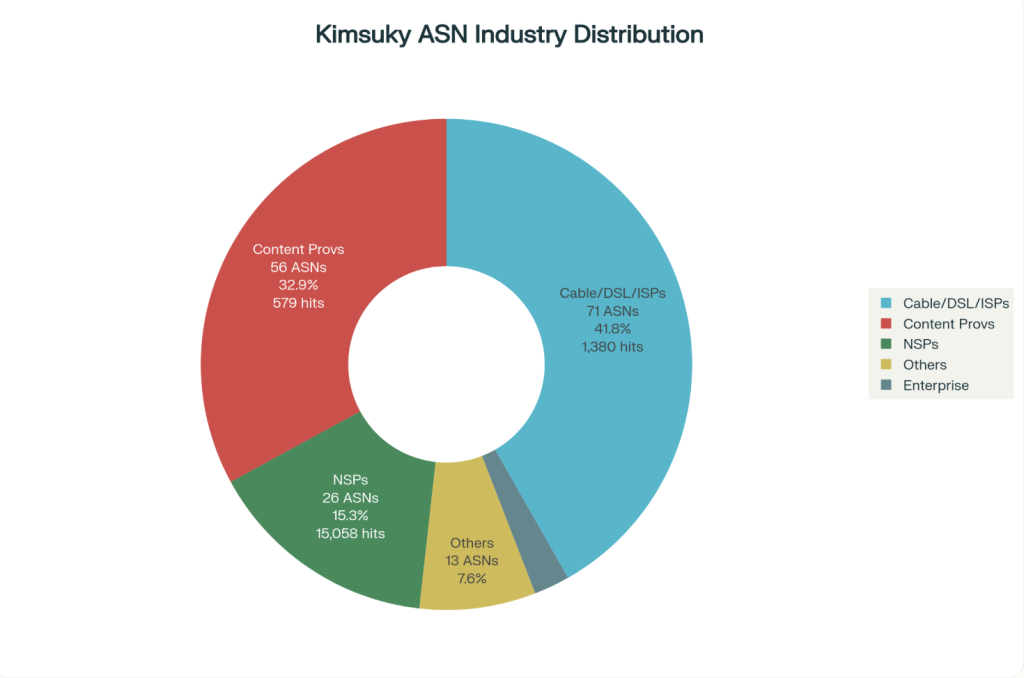
El conjunto de datos de AIDE revela operaciones de Kimsuky que abarcan diversas infraestructuras de red, desde uno de los principales proveedores de telecomunicaciones (258 hits, 26 IPs únicas) hasta proveedores de servicios en la nube y varios proveedores de alojamiento en múltiples continentes. Esto se alinea con los informes de SentinelOne que describen el uso estratégico de Kimsuky de una infraestructura de alojamiento diversa para evadir la detección.
El análisis de la distribución de ASN muestra la preferencia del grupo por aprovechar los principales proveedores de servicios de Internet y las plataformas en la nube, lo que concuerda con sus TTP documentados para combinar tráfico malicioso con comunicaciones de red legítimas.
Implicaciones para la protección de la infraestructura crítica y la huella de reconocimiento global
La amplia naturaleza de los ataques detectados en nuestro conjunto de datos de AIDE sugiere que el reconocimiento de Kimsuky se extiende más allá de los objetivos de espionaje tradicionales para incluir la evaluación general de la infraestructura de red. Este patrón es consistente con los objetivos estratégicos descritos en los recientes avisos conjuntos del Departamento de Defensa y el FBI con respecto a las actividades cibernéticas de la RPDC (República Popular Democrática de Corea).
La detección de sondeos sistemáticos en diversas regiones geográficas y tipos de red indica una posible preparación para operaciones a mayor escala, lo que destaca la importancia de una sólida supervisión de la red y el intercambio de inteligencia sobre amenazas a través de las fronteras internacionales.
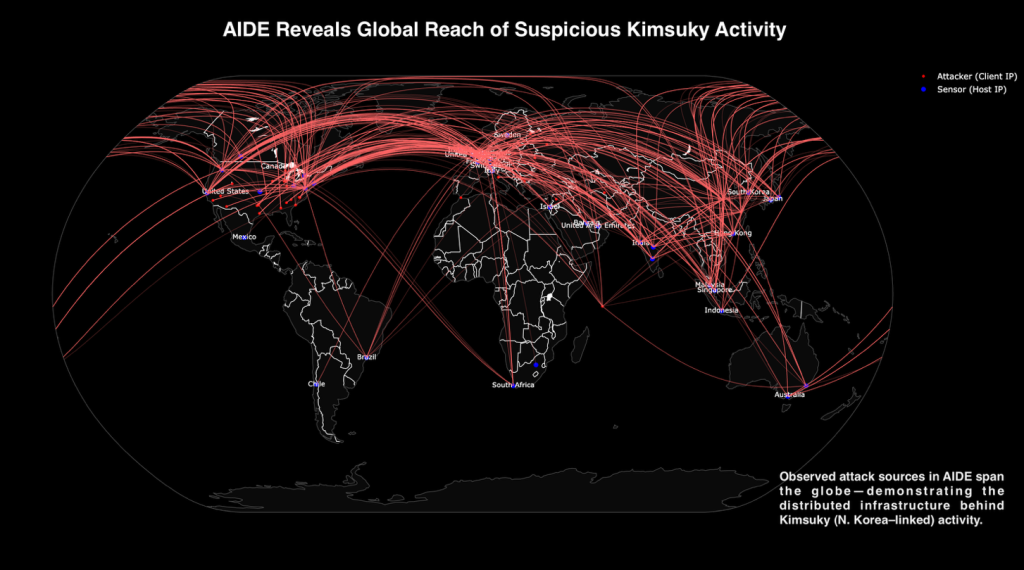
Figura 5: AIDE revela el alcance global de la actividad sospechosa de kimsuky. Las detecciones de AIDE mapean las fuentes de ataque de Kimsuky en todo el mundo, mostrando arcos rojos desde las IPs del atacante hasta las IPs azules del sensor en todos los continentes. Esta imagen subraya la huella de alojamiento verdaderamente distribuida aprovechada para el reconocimiento.

Conclusión
Los datos recopilados por la red de sensores global de AIDE proporcionan una visibilidad sin precedentes de las operaciones de reconocimiento de Kimsuky. Este grupo de amenazas mantiene una vasta huella en múltiples continentes, aprovechando diversas infraestructuras de red e IoCs característicos, como firmas distintivas de agente de usuario de IE11 y la recolección de credenciales vinculadas a malware, para llevar a cabo sus campañas de espionaje. La distribución geográfica de los ataques y la correlación temporal con campañas conocidas pintan una imagen completa del reconocimiento cibernético en curso patrocinado por el estado.
Estos hallazgos subrayan la necesidad de una supervisión continua y un sólido intercambio de inteligencia sobre amenazas para defenderse contra los actores persistentes de estados-nación. Ninguna organización por sí sola puede contrarrestar estas sofisticadas amenazas.
Para los operadores de Asia-Pacífico, estos hallazgos destacan que el reconocimiento de hoy puede convertirse en la interrupción de mañana. Ampliar las redes de detección, compartir inteligencia sobre amenazas y construir ecosistemas resilientes juntos son pasos críticos para defender la infraestructura que sustenta la conectividad regional.
La defensa colaborativa fortalece las capacidades de alerta temprana y respuesta:
- Ampliar las redes de detección: Una mayor participación en proyectos como AIDE amplifica la visibilidad de las campañas de reconocimiento ocultas.
- Compartir inteligencia sobre amenazas: El intercambio transfronterizo entre operadores, gobiernos y comunidades de investigación acelera la atribución y las contramedidas.
- Construir ecosistemas resilientes: Las respuestas coordinadas al abuso de alojamiento offshore y las infraestructuras distribuidas son más efectivas que las medidas de bloqueo aisladas.
Al compartir estos conocimientos y fomentar la colaboración, mejoramos la resiliencia colectiva contra el espionaje cibernético patrocinado por el estado. Si desea contribuir a la comunidad de investigación de AIDE u obtener más información sobre la seguridad de IoT y la detección de amenazas, póngase en contacto con nosotros.
Referencias
- CISA. Enfoque de Amenaza Persistente Avanzada de Corea del Norte: Kimsuky. Aviso de CISA AA20-301A. https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-301a
- FBI, Departamento de Estado, NSA, Servicio Nacional de Inteligencia, Agencia Nacional de Policía, Ministerio de Asuntos Exteriores. Corea del Norte utiliza la ingeniería social para permitir el hackeo de grupos de expertos, el mundo académico y los medios de comunicación. Aviso conjunto de ciberseguridad. https://media.defense.gov/2023/Jun/01/2003234055/-1/-1/0/JOINT_CSA_DPRK_SOCIAL_ENGINEERING.PDF
- ASEC. Análisis de tendencias sobre los ataques del grupo Kimsuky utilizando AppleSeed. Informe de análisis de ASEC. https://asec.ahnlab.com/en/60054/
- MITRE ATT&CK®. Kimsuky – Grupo G0094. Corporación MITRE. https://attack.mitre.org/groups/G0094/
- Laboratorios de SentinelOne. Kimsuky desarrolla capacidades de reconocimiento en una nueva campaña global. https://www.sentinelone.com/labs/kimsuky-evolves-reconnaissance-capabilities-in-new-global-campaign/
- Unidad 42, Redes de Palo Alto. Nuevo malware BabyShark dirigido a grupos de expertos en seguridad nacional de EE. UU. https://unit42.paloaltonetworks.com/new-babyshark-malware-targets-u-s-national-security-think-tanks/
- FBI IC3. Actores norcoreanos explotan políticas de seguridad DMARC débiles para enmascarar intentos de ingeniería social. Alerta del Centro de Denuncias de Delitos en Internet del FBI. https://www.ic3.gov/CSA/2024/240502.pdf
- The Hacker News. El APT norcoreano Kimsuky utiliza archivos LNK en la campaña “forceCopy”. https://thehackernews.com/2025/02/north-korean-apt-kimsuky-uses-lnk-files.html
- Laboratorios de Zscaler. Kimsuky implementa TranslateXT para atacar al mundo académico surcoreano. https://www.zscaler.com/blogs/security-research/kimsuky-deploys-translatext-target-south-korean-academia
- Investigación de Cyfirma. Desde el phishing norcoreano hasta los servicios de alojamiento en línea clandestinos. https://www.cyfirma.com/research/from-north-korean-phishing-to-underground-online-hosting-services/
- Investigación de amenazas de Securonix. Nueva campaña de ataque DeepGosu. https://www.securonix.com/blog/securonix-threat-research-security-advisory-new-deepgosu-attack-campaign/