En préparation d’APNIC60, où la directrice technique Leslie Daigle donnera une conférence d’ouverture, nous publions une série d’articles qui traitent de menaces régionalement significatives au-delà des attaques d’origine chinoise bien documentées. Nous présentons quatre campagnes distinctes liées à l’Asie basées sur des attaques observées directement dans AIDE ou confirmées par la correspondance avec des rapports publics. Chaque cas offre une perspective différente sur le paysage des menaces — allant des motivations géopolitiques à la perturbation financière et à l’espionnage ciblé. Notre objectif est de fournir du contexte, d’élever les perspectives régionales et de préparer le terrain pour une discussion plus approfondie lors de la conférence principale. Il s’agit du deuxième article de la série ; nous avons précédemment examiné l’ APT36 basé au Pakistan.
Introduction
Kimsuky est largement évalué dans les rapports de sources ouvertes, notamment par CISA et MITRE, comme étant associé à l’activité d’espionnage cybernétique nord-coréenne. Certaines sources de renseignement sur les menaces caractérisent le groupe comme dirigé par l’État ; cependant, cette attribution est basée sur une analyse externe plutôt que sur une confirmation directe par nos recherches. Kimsuky aurait employé des techniques de collecte de renseignements mondiales telles que l’ingénierie sociale, l’hameçonnage ciblé et des familles de logiciels malveillants personnalisés incluant BabyShark et AppleSeed. Le groupe cible principalement les diplomates, les chercheurs et les instituts politiques en Corée du Sud, au Japon et aux États-Unis.
Pour évaluer l’activité de Kimsuky sur une période de deux ans (janvier 2023–août 2025), nous avons examiné les modèles d’activité cybernétique en Asie-Pacifique via la plateforme AIDE de Global Cyber Alliance. AIDE a commencé avec des pots de miel basés sur SSH et Telnet dans 55 pays (~200 capteurs). En novembre 2024, elle a transitionné vers la technologie ProxyPot développée par GCA, maintenant déployée dans ~200 capteurs dans 25 pays et couvrant SSH, Telnet, FTP, SFTP, HTTP/HTTPS et SMTP. Ce réseau distribué révèle que Kimsuky opère via une empreinte d’hébergement mondiale diverse, utilisant des services d’infrastructure de plateformes cloud, de fournisseurs de télécommunications et de fournisseurs de services Internet dans le monde entier pour mener des opérations de reconnaissance ciblant la région Asie-Pacifique.
Notre analyse montre des capteurs détectant une activité suspecte alignée avec les indicateurs de compromission (IoC) et les tactiques, techniques et procédures (TTP) connus de Kimsuky, démontrant les opérations de reconnaissance mondiales sophistiquées du groupe.
Informations sur les données d’AIDE
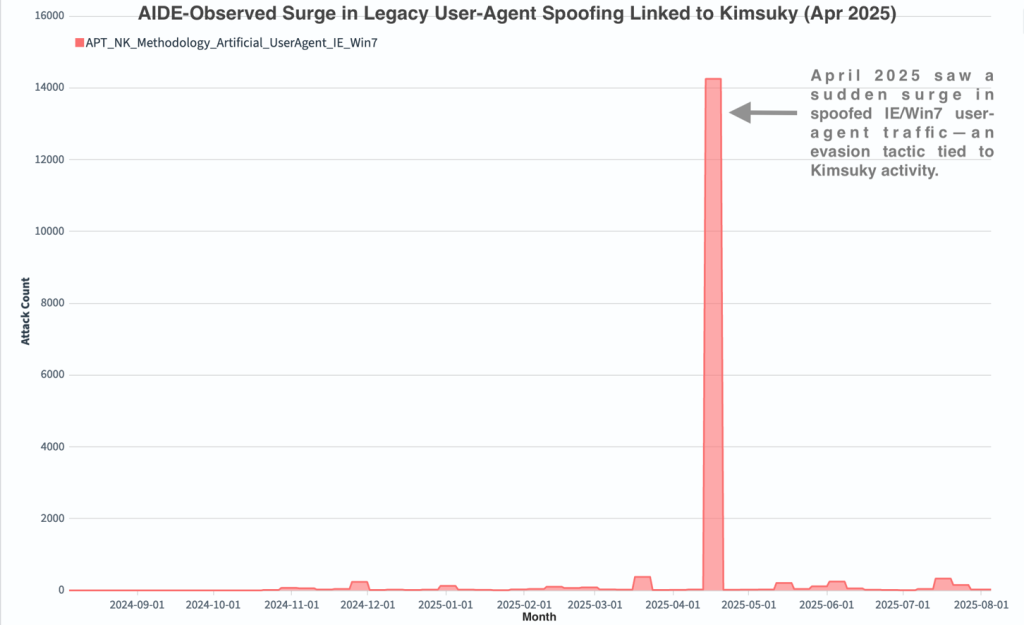
Détection de signature d’agent utilisateur
L’une des découvertes les plus significatives de notre analyse était l’apparition répétée d’une chaîne d’agent utilisateur Internet Explorer 11 (IE11) distincte dans le trafic de commande et contrôle (C2) : « Mozilla/5.0 (Windows NT 6.1; WOW64; Trident/7.0; rv:11.0) like Gecko. » Cette signature a été constamment documentée dans les campagnes Kimsuky et sert d’indicateur fiable pour les opérations de chasse aux menaces. Selon les avis de cybersécurité conjoints de CISA et du FBI, cette chaîne d’agent utilisateur spécifique est un IoC bien établi pour les opérations Kimsuky. La persistance de cette signature de navigateur hérité suggère que le groupe continue de s’appuyer sur des modèles d’infrastructure établis.
Distribution géographique de l’infrastructure d’attaque
Les capteurs AIDE ont détecté des attaques attribuées à Kimsuky provenant d’infrastructures hébergées dans plusieurs pays (économies), révélant l’empreinte d’hébergement mondiale diverse exploitée par cet acteur de menace pour les opérations de reconnaissance (Figure 2).
Les données démontrent l’utilisation stratégique par Kimsuky d’une infrastructure d’hébergement mondiale, avec les services basés au Panama montrant le plus grand volume d’activité, suivis par l’infrastructure hébergée aux États-Unis. Bien que les pays d’Asie-Pacifique apparaissent comme sources d’attaque, la dépendance substantielle à l’infrastructure non-APAC — particulièrement le Panama, les États-Unis, le Royaume-Uni et l’Allemagne — indique la préférence du groupe pour l’utilisation d’hébergement offshore pour obscurcir leurs opérations et compliquer les efforts d’attribution.
Cette distribution géographique s’aligne avec les rapports externes sur la campagne « forceCopy » 2024 de Kimsuky, qui notait leur utilisation stratégique de nœuds VPS offshore pour éviter les suppressions.

Modèles d’activité de logiciels malveillants
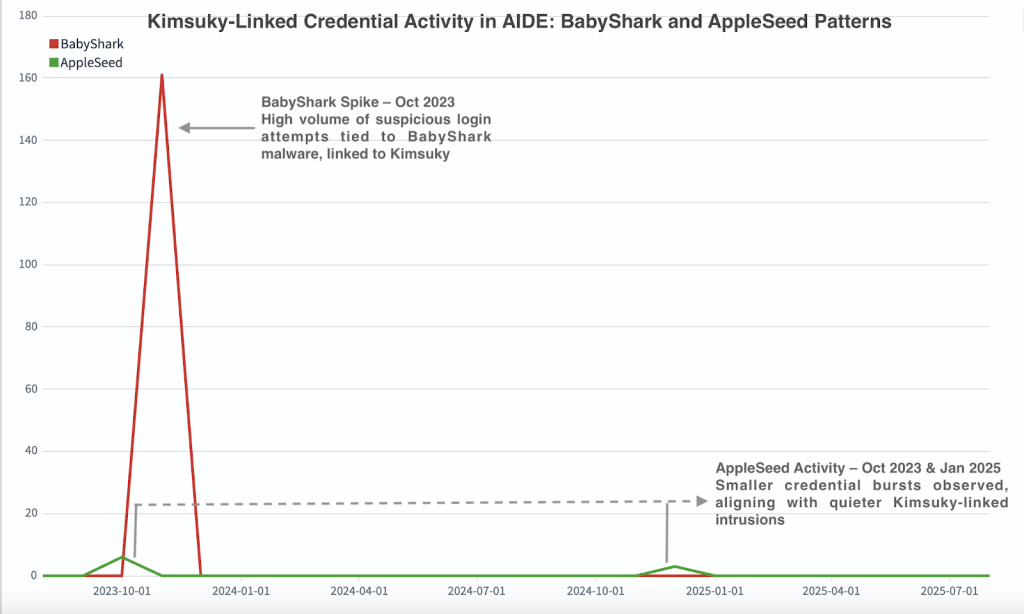
AIDE a capturé des tentatives de connexion répétées liées à BabyShark et AppleSeed — des familles de logiciels malveillants longtemps associées à la reconnaissance et à la persistance de Kimsuky. Leur présence sur nos capteurs montre une dépendance continue aux chaînes d’outils établies et une préparation pour des intrusions plus larges :
- Tentatives de connexion « babyshark » — celles-ci s’alignent avec les modèles observés dans les campagnes de script BabyShark d’abord observées en 2018, où un script Windows automatise le profilage système et le vol d’identifiants.
- Tentatives de connexion « appleseed » — celles-ci correspondent aux conventions de nommage utilisées par la famille de portes dérobées AppleSeed, qu’ASEC suit depuis 2019 pour maintenir l’accès à long terme et l’exfiltration.
Ces tentatives répétées d’accéder aux systèmes en utilisant des identifiants liés aux logiciels malveillants suggèrent des efforts de reconnaissance en cours et une préparation potentielle pour des intrusions réseau plus étendues.
Analyse de l’infrastructure réseau
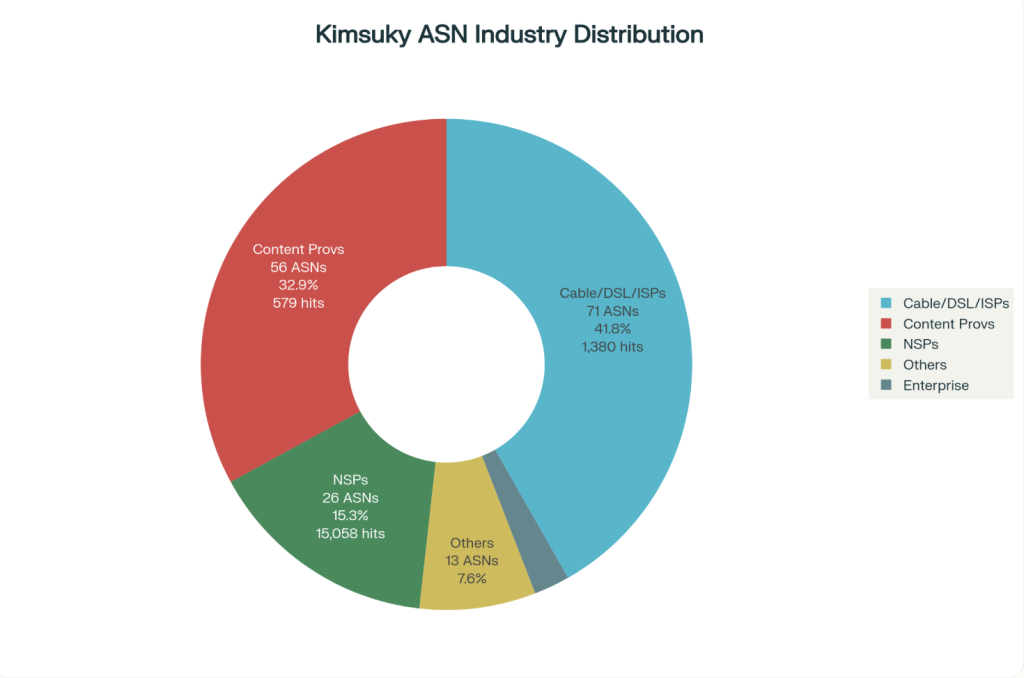
Le jeu de données AIDE révèle des opérations Kimsuky s’étendant sur diverses infrastructures réseau, de l’un des principaux fournisseurs de télécommunications (258 occurrences, 26 IP uniques) aux fournisseurs de services cloud et divers fournisseurs d’hébergement sur plusieurs continents. Cela s’aligne avec les rapports de SentinelOne décrivant l’utilisation stratégique par Kimsuky d’une infrastructure d’hébergement diverse pour éviter la détection.
L’analyse de la distribution ASN montre la préférence du groupe pour exploiter les principaux fournisseurs de services Internet et plateformes cloud, cohérente avec leurs TTP documentées pour mélanger le trafic malveillant avec les communications réseau légitimes.
Implications pour la protection des infrastructures critiques et l’empreinte de reconnaissance mondiale
La nature large des attaques détectées dans notre jeu de données AIDE suggère que la reconnaissance de Kimsuky s’étend au-delà des cibles d’espionnage traditionnelles pour inclure l’évaluation générale de l’infrastructure réseau. Ce modèle est cohérent avec les objectifs stratégiques décrits dans les récents avis conjoints du Département de la Défense et du FBI concernant les activités cybernétiques de la RPDC (République populaire démocratique de Corée).
La détection de sondages systématiques dans diverses régions géographiques et types de réseaux indique une préparation potentielle pour des opérations à plus grande échelle, soulignant l’importance d’une surveillance réseau robuste et du partage de renseignements sur les menaces au-delà des frontières internationales.
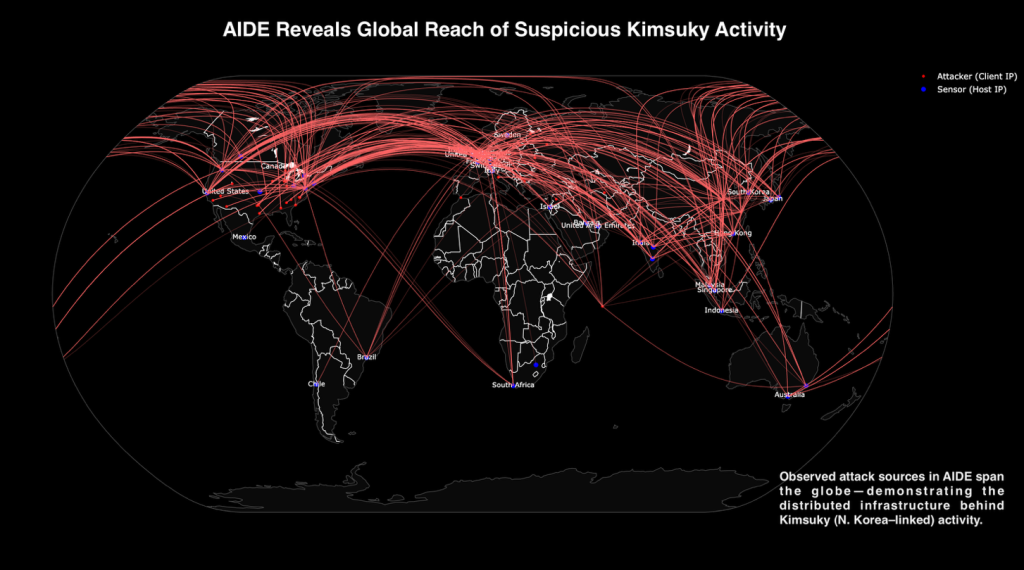
Figure 5 : AIDE révèle la portée mondiale de l’activité suspecte de Kimsuky. Les détections AIDE cartographient les sources d’attaque Kimsuky dans le monde, montrant des arcs rouges des IP d’attaquants vers les IP de capteurs bleus sur tous les continents. Cette visualisation souligne l’empreinte d’hébergement véritablement distribuée exploitée pour la reconnaissance.

Conclusion
Les données collectées par le réseau de capteurs mondial d’AIDE fournissent une visibilité sans précédent sur les opérations de reconnaissance de Kimsuky. Ce groupe de menaces maintient une vaste empreinte sur plusieurs continents, exploitant diverses infrastructures réseau et des IoC caractéristiques — telles que des signatures d’agent utilisateur IE11 distinctives et la collecte d’identifiants liée aux logiciels malveillants — pour mener ses campagnes d’espionnage. La distribution géographique des attaques et la corrélation temporelle avec les campagnes connues dressent un tableau complet de la reconnaissance cybernétique continue parrainée par l’État.
Ces découvertes soulignent la nécessité d’une surveillance continue et d’un partage robuste de renseignements sur les menaces pour se défendre contre les acteurs persistants d’États-nations. Aucune organisation seule ne peut contrer ces menaces sophistiquées.
Pour les opérateurs d’Asie-Pacifique, ces découvertes soulignent que la reconnaissance d’aujourd’hui peut devenir la perturbation de demain. Étendre les réseaux de détection, partager les renseignements sur les menaces et construire ensemble des écosystèmes résilients sont des étapes critiques pour défendre l’infrastructure qui sous-tend la connectivité régionale.
La défense collaborative renforce les capacités d’alerte précoce et de réponse :
- Étendre les réseaux de détection : Une participation plus large à des projets comme AIDE amplifie la visibilité sur les campagnes de reconnaissance cachées.
- Partager les renseignements sur les menaces : L’échange transfrontalier entre opérateurs, gouvernement et communautés de recherche accélère l’attribution et les contre-mesures.
- Construire des écosystèmes résilients : Les réponses coordonnées à l’abus d’hébergement offshore et aux infrastructures distribuées sont plus efficaces que les mesures de blocage isolées.
En partageant ces informations et en favorisant la collaboration, nous renforçons la résilience collective contre l’espionnage cybernétique parrainé par l’État. Si vous souhaitez contribuer à la communauté de recherche AIDE ou en savoir plus sur la sécurité IoT et la détection des menaces, veuillez nous contacter.
Références
- CISA. Focus sur les menaces persistantes avancées nord-coréennes : Kimsuky. Avis CISA AA20-301A. https://www.cisa.gov/news-events/cybersecurity-advisories/aa20-301a
- FBI, Département d’État, NSA, Service national de renseignement, Agence nationale de police, Ministère des Affaires étrangères. La Corée du Nord utilise l’ingénierie sociale pour permettre le piratage de groupes de réflexion, du milieu académique et des médias. Avis de cybersécurité conjoint. https://media.defense.gov/2023/Jun/01/2003234055/-1/-1/0/JOINT_CSA_DPRK_SOCIAL_ENGINEERING.PDF
- ASEC. Analyse des tendances des attaques du groupe Kimsuky utilisant AppleSeed. Rapport d’analyse ASEC. https://asec.ahnlab.com/en/60054/
- MITRE ATT®. Kimsuky – Groupe G0094. MITRE Corporation. https://attack.mitre.org/groups/G0094/
- SentinelOne labs. Kimsuky fait évoluer ses capacités de reconnaissance dans une nouvelle campagne mondiale. https://www.sentinelone.com/labs/kimsuky-evolves-reconnaissance-capabilities-in-new-global-campaign/
- Unit 42, Palo Alto Networks. Le nouveau logiciel malveillant BabyShark cible les groupes de réflexion sur la sécurité nationale américaine. https://unit42.paloaltonetworks.com/new-babyshark-malware-targets-u-s-national-security-think-tanks/
- FBI IC3. Les acteurs nord-coréens exploitent les politiques de sécurité DMARC faibles pour masquer les tentatives d’ingénierie sociale. Alerte du centre de plaintes pour crimes Internet du FBI. https://www.ic3.gov/CSA/2024/240502.pdf
- The Hacker News. L’APT nord-coréen Kimsuky utilise des fichiers LNK dans la campagne « forceCopy ». https://thehackernews.com/2025/02/north-korean-apt-kimsuky-uses-lnk-files.html
- Zscaler labs. Kimsuky déploie TranslateXT pour cibler le milieu académique sud-coréen. https://www.zscaler.com/blogs/security-research/kimsuky-deploys-translatext-target-south-korean-academia
- Cyfirma research. Du hameçonnage nord-coréen aux services d’hébergement en ligne clandestins. https://www.cyfirma.com/research/from-north-korean-phishing-to-underground-online-hosting-services/
- Securonix threat research. Nouvelle campagne d’attaque DeepGosu. https://www.securonix.com/blog/securonix-threat-research-security-advisory-new-deepgosu-attack-campaign/