En el período previo a APNIC60, donde la directora técnica Leslie Daigle pronunciará un discurso de apertura, publicamos una serie de artículos que abordan amenazas regionales significativas más allá de los ataques de origen chino bien documentados. Presentamos cuatro campañas distintas vinculadas a Asia basadas en ataques observados directamente en AIDE o confirmados por informes públicos coincidentes. Cada caso ofrece una perspectiva diferente del panorama de amenazas, que abarca desde motivaciones geopolíticas hasta disrupciones financieras y espionaje selectivo. Nuestro objetivo es proporcionar contexto, elevar las perspectivas regionales y preparar el escenario para un debate más profundo durante el discurso de apertura. Este es el cuarto y último artículo de la serie; anteriormente examinamos el grupo con sede en Pakistán APT36 así como Kimsuky con sede en Corea del Norte y RedTail.
Introducción
“Dark Pink” es la etiqueta utilizada en informes públicos desde 2022, descrita por primera vez por Group-IB, para describir un grupo de actividad dirigido a organizaciones gubernamentales, de defensa y educativas en la región de Asia-Pacífico, particularmente en el Sudeste Asiático (incluidos Camboya, Indonesia, Malasia, Filipinas y Vietnam). Investigadores externos han caracterizado esta actividad como ciberespionaje, señalando tácticas consistentes con campañas de acceso estratégico a largo plazo. CrowdStrike también ha vinculado Dark Pink a un grupo rastreado previamente conocido como Ocean Buffalo, que evalúa como originario de Vietnam e inicialmente centrado en la vigilancia nacional antes de expandirse hacia afuera. Estas evaluaciones se basan en análisis externos en lugar de la confirmación directa por nuestra investigación.
AIDE, la red de honeypots distribuida de GCA con más de 200 sensores en 55 países, proporciona un punto de vista único para validar y ampliar estos hallazgos. Analizamos los datos de AIDE recopilados entre abril de 2022 y mayo de 2024 e identificamos 129 sesiones que coinciden con los Indicadores de Compromiso (IoC). Estas observaciones confirman el aumento operativo de Dark Pink en Asia-Pacífico durante 2022, al tiempo que revelan cómo la campaña aprovechó la infraestructura global y extendió su alcance a Europa y América del Norte.
Actividad de la campaña a lo largo del tiempo
Los datos de AIDE confirman que Dark Pink estuvo más activo entre agosto y noviembre de 2022, con un pico de 52 ataques a finales de noviembre. En total, se registraron 118 ataques durante este período de cuatro meses.
Esta línea de tiempo se correlaciona directamente con Group-IB’s informe público (enero de 2023), que describió a Dark Pink como “más activo en la segunda mitad de 2022” y confirmó incidentes en septiembre, octubre, noviembre y diciembre. La alineación entre las detecciones de AIDE y la inteligencia de código abierto valida la autenticidad de la infraestructura capturada.
Después de 2022, la actividad disminuyó bruscamente, pero persistió a un nivel inferior, con grupos más pequeños en mayo de 2023 (6 ataques), enero de 2024 (1) y mayo de 2024 (1). Informes externos también documentaron una marcada disminución en las operaciones de DarkPink durante 2023, aunque el grupo mantuvo una actividad sostenida limitada.

Infraestructura y tácticas
Plataformas de nube y alojamiento
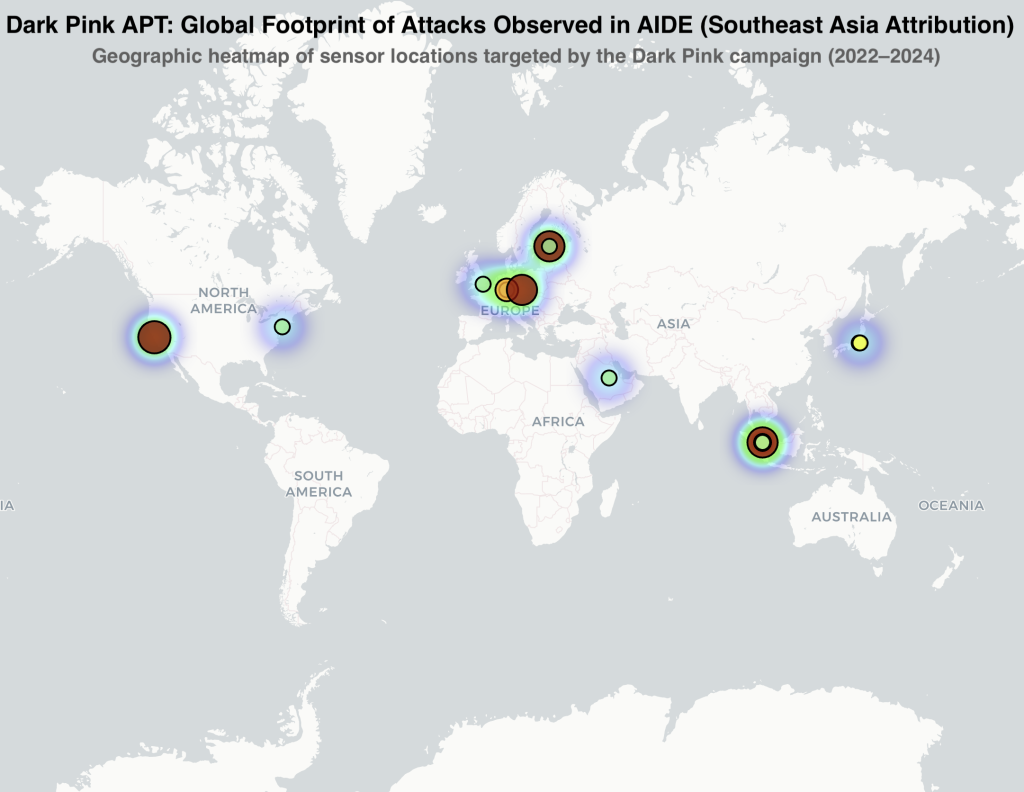
Los datos de AIDE muestran que Dark Pink depende en gran medida de proveedores de nube y alojamiento distribuidos globalmente, con una concentración de actividad en Europa, Asia-Pacífico y América del Norte. Esto refleja los informes de EclecticIQ Research, que también documentó el uso extensivo de la infraestructura en la nube.
Información sobre el enriquecimiento de ASN
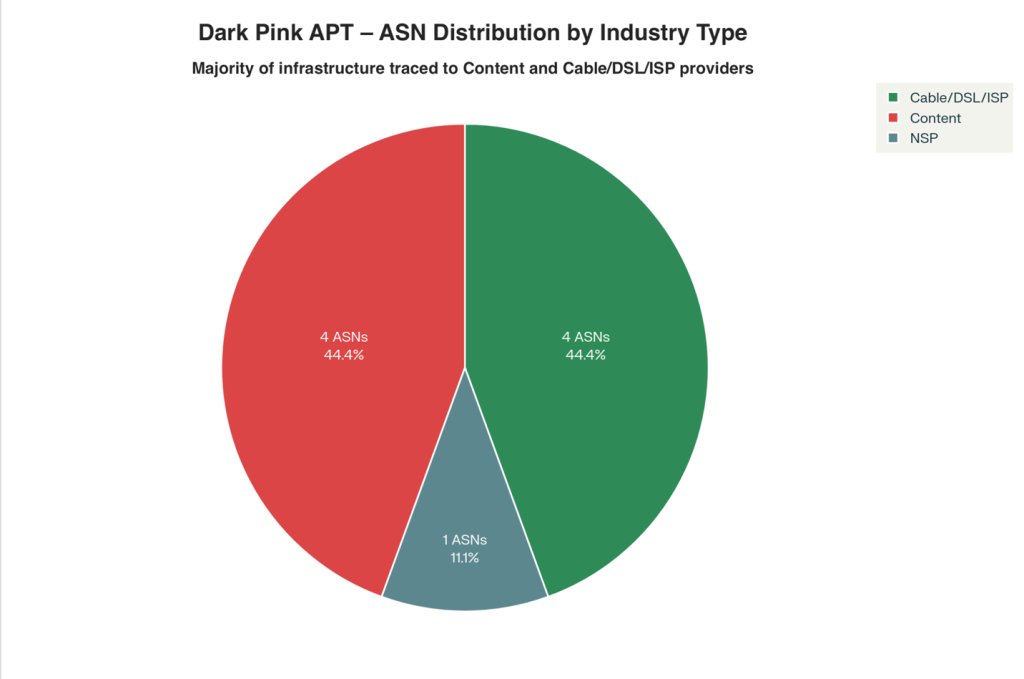
Utilizando el enriquecimiento de PeeringDB, AIDE pudo clasificar la infraestructura de Dark Pink en tres tipos principales de proveedores:
- Aproximadamente la mitad de las sesiones se originaron en proveedores de nube y alojamiento,
- Aproximadamente la mitad de los ISP de consumo (cable/DSL),
- Y una parte más pequeña de los proveedores de servicios de red (NSP).
Esta combinación muestra que Dark Pink no depende de una única fuente de infraestructura, sino que abusa oportunistamente tanto de las plataformas de nube comerciales como de las redes de banda ancha residenciales. Para los operadores de red, esto destaca la importancia de la visibilidad colaborativa del tráfico no deseado que cruza los límites de los servicios tradicionales.

Hallazgos técnicos
Canales de mando y control
El grupo abusó de los servicios de webhook legítimos (herramientas en línea que se utilizan normalmente para pasar datos entre aplicaciones) como canal para comunicarse con los sistemas infectados. En los datos de AIDE, confirmamos tres puntos finales distintos de webhook.site, lo que coincide con el informe de Group-IB de que Dark Pink aprovechó servicios similares durante sus operaciones.
Protocolos duales
Los ataques se dividieron casi por igual: Telnet (51%) y SSH (49%). Este enfoque dual, visible en los datos de AIDE, es coherente con los informes externos que enfatizaron la adaptabilidad de Dark Pink tanto en sistemas heredados como modernos.
Ataques de credenciales
AIDE observó actividad basada en credenciales, incluidos intentos con nombres de usuario como powershell. Estos comportamientos se alinean con patrones de intrusión de credenciales más amplios. Los informes externos también han asociado a Dark Pink con técnicas de acceso a credenciales, como la recopilación de almacenes de contraseñas.
Malware
El análisis de los ataques de Dark Pink reveló que el 36,8% fueron marcados por VirusTotal, lo que subraya el uso por parte del grupo de herramientas altamente evasivas. Los informes públicos señalan que Dark Pink ha seguido evolucionando sus operaciones y su conjunto de herramientas, aunque la funcionalidad detallada, como los implantes de puerta trasera dedicados o los troyanos basados en shell, sigue sin describirse fuera de los indicadores maliciosos observados.
Patrones de comportamiento
Los datos de sesión de AIDE capturaron no solo las conexiones iniciales, sino también lo que Dark Pink hizo una vez que se obtuvo el acceso. Estos comportamientos se alinean estrechamente con los informes externos y proporcionan señales claras que los defensores pueden supervisar.
Los datos de AIDE revelan una cadena de ataque sistemática, estrechamente alineada con las tácticas y técnicas de MITRE ATT&CK:
- Acceso a credenciales: intentos de fuerza bruta (por ejemplo, powershell, admin, 123456).
- Establecimiento de shell: obtención de acceso interactivo a través de SSH/Telnet.
- Reconocimiento del sistema: comandos como uname, df, cat /proc/cpuinfo para recopilar detalles del sistema operativo y el hardware.
- Balizamiento de mando y control: devoluciones de llamada salientes a puntos finales de webhook.
- Preparación y ejecución de la carga útil: descargas a través de wget/curl, seguidas de chmod 777 y ejecución.
- Persistencia: agregar claves SSH o restablecer contraseñas (chpasswd).
- Limpieza: borrado de historiales (history -c).
Esta cadena estructurada proporciona a los operadores de red y a los equipos de seguridad múltiples oportunidades para detectar actividad maliciosa, especialmente en torno al uso anómalo de PowerShell, las descargas de archivos sospechosas y los cambios de clave SSH.
Huella geográfica
Si bien los informes de código abierto indican que Dark Pink inicialmente se dirigió a organizaciones en la región de Asia-Pacífico, los investigadores también han notado su expansión a Europa. Los datos de AIDE reflejan esto al mostrar que la mayoría de las sesiones observadas se organizaron a través de infraestructura en Europa (47 por ciento), seguido por Asia-Pacífico (33 por ciento) y Estados Unidos (19 por ciento). Esto sugiere que, incluso si la campaña tuvo orígenes en Asia-Pacífico, sus operaciones se basaron en gran medida en la infraestructura global, con una dependencia particular del alojamiento europeo, para llegar a las víctimas en múltiples regiones.
Conclusión
La telemetría de AIDE confirma y enriquece los informes públicos sobre Dark Pink. El aumento de la campaña a finales de 2022, el uso intensivo de la infraestructura de la nube y los ISP, y las intrusiones basadas en credenciales ilustran la persistencia y la adaptabilidad típicas de los actores de amenazas con muchos recursos. Si bien la atribución sigue siendo compleja, la lección más amplia es clara: Dark Pink demuestra cómo los servicios legítimos pueden ser objeto de abusos para el mando y el control, cómo las credenciales débiles siguen siendo un punto de entrada común y cómo la infraestructura de organización abarca regiones mucho más allá del área inicial de destino.
En términos más generales, AIDE destaca que Internet está cargado de tráfico no deseado que afecta a todos. La reducción de este tráfico no puede ser resuelta por organizaciones que actúan solas o mediante el bloqueo de forma aislada. Lo que se necesita es la colaboración entre los operadores de red, los proveedores y la comunidad de seguridad en general para compartir datos, construir una visibilidad colectiva y actuar sobre las señales comunes.
Pasos colaborativos
Para reducir el impacto de campañas como Dark Pink, los operadores de red y los equipos de seguridad deben considerar:
- Ampliar la visibilidad del tráfico no deseado compartiendo telemetría que ayude a identificar sesiones anormales e intentos de intrusión automatizados.
- Fortalecer las defensas de las credenciales supervisando el comportamiento de fuerza bruta, aplicando una autenticación sólida y señalando el uso anómalo de las cuentas.
- Detectar el uso indebido de servicios legítimos alertando sobre devoluciones de llamada de webhook inusuales, descargas con scripts e intentos de persistencia.
A través del esfuerzo colectivo en estos frentes, la comunidad puede limitar el impacto de campañas como Dark Pink y fortalecer las defensas contra la próxima ola de actividad de intrusión.
Si desea obtener más información sobre AIDE o contribuir a su comunidad, póngase en contacto con nosotros.
Referencias
- The hacker news. El grupo Dark Pink APT ataca a gobiernos y militares en la región de APAC. The hacker news. https://thehackernews.com/2023/01/dark-pink-apt-group-targets-governments.html
- EclecticIQ. El grupo Dark Pink APT ataca a entidades gubernamentales en países del sur de Asia. EclecticIQ Threat Research Blog. https://blog.eclecticiq.com/dark-pink-apt-group-strikes-government-entities-in-south-asian-countries
- Group-IB. Dark Pink: Nuevo grupo APT ataca a entidades militares y gubernamentales en Asia-Pacífico. Group-IB Threat Intelligence Blog. https://www.group-ib.com/blog/dark-pink-apt/
- Group-IB. Dark Pink – Episodio 2: Operaciones continuas y conjunto de herramientas actualizado. Group-IB Threat Intelligence Blog. https://www.group-ib.com/blog/dark-pink-episode-2/
- SOCRadar. Perfil APT: Dark Pink. SOCRadar Threat Intelligence Blog. https://socradar.io/apt-profile-dark-pink-apt-group/
- SecureBlink. Dark Pink APT: Un grupo de amenazas en evolución tras las agencias de aplicación de la ley. SecureBlink Threat Research. https://www.secureblink.com/threat-research/dark-pink-apt-an-evolving-threat-group-after-law-enforcement-agencies
- Southeast Asia globe. Dark Pink y Ocean Buffalo: grupos de hackers impulsando el ciberespionaje en el sudeste asiático. Southeast Asia globe. https://southeastasiaglobe.com/dark-pink-and-ocean-buffalo-hacker-groups-pushing-cyber-espionage-in-sea/