En préparation d’APNIC60, où la directrice technique Leslie Daigle donnera une conférence d’ouverture, nous publions une série d’articles qui traitent des menaces régionalement significatives au-delà des attaques d’origine chinoise bien documentées. Nous présentons quatre campagnes distinctes liées à l’Asie basées sur des attaques observées directement dans AIDE ou confirmées par la correspondance avec des rapports publics. Chaque cas offre une perspective différente sur le paysage des menaces — allant des motivations géopolitiques à la perturbation financière et à l’espionnage ciblé. Notre objectif est de fournir du contexte, d’élever les perspectives régionales et de préparer le terrain pour une discussion plus approfondie lors de la conférence principale. Il s’agit du quatrième et dernier article de la série ; nous avons précédemment examiné le groupe basé au Pakistan APT36 ainsi que les groupes basés en Corée du Nord Kimsuky et RedTail.
Introduction
« Dark Pink » est l’étiquette utilisée dans les rapports publics depuis 2022, d’abord décrite par Group-IB, pour décrire un groupe d’activités ciblant les organisations gouvernementales, de défense et d’éducation dans la région Asie-Pacifique, particulièrement en Asie du Sud-Est (incluant le Cambodge, l’Indonésie, la Malaisie, les Philippines et le Vietnam). Les chercheurs externes ont caractérisé cette activité comme de la cyber-espionnage, notant des techniques cohérentes avec des campagnes d’accès stratégique à long terme. CrowdStrike a également lié Dark Pink à un groupe précédemment suivi connu sous le nom d’Ocean Buffalo, qu’il évalue comme étant d’origine vietnamienne et initialement axé sur la surveillance domestique avant de s’étendre vers l’extérieur. Ces évaluations sont basées sur une analyse externe plutôt que sur une confirmation directe par notre recherche.
AIDE, le réseau de pots de miel distribué de GCA avec plus de 200 capteurs dans 55 pays, fournit un point de vue unique pour valider et étendre ces découvertes. Nous avons analysé les données AIDE collectées entre avril 2022 et mai 2024 et identifié 129 sessions correspondant aux Indicateurs de Compromission (IoC). Ces observations confirment la montée opérationnelle de Dark Pink en Asie-Pacifique durant 2022 tout en révélant également comment la campagne a exploité l’infrastructure mondiale et étendu sa portée vers l’Europe et l’Amérique du Nord.
Activité de campagne dans le temps
Les données AIDE confirment que Dark Pink était le plus actif entre août et novembre 2022, avec un pic de 52 attaques fin novembre. Au total, 118 attaques ont été enregistrées durant cette fenêtre de quatre mois.
Cette chronologie correspond directement avec le Group-IB’s rapport public de
Après 2022, l’activité a fortement diminué mais a persisté à un niveau plus bas, avec de plus petits groupes en mai 2023 (6 attaques), janvier 2024 (1) et mai 2024 (1). Les rapports externes ont également documenté un déclin marqué des opérations DarkPink en 2023, bien que le groupe ait maintenu une activité soutenue limitée.

Infrastructure et techniques
Plateformes cloud et d’hébergement
Les données AIDE montrent que Dark Pink s’appuie fortement sur des fournisseurs cloud et d’hébergement distribués mondialement, avec une concentration d’activité en Europe, Asie-Pacifique et Amérique du Nord. Cela reflète les rapports d’EclecticIQ Research, qui ont également documenté une utilisation extensive d’infrastructure cloud.
Informations d’enrichissement ASN
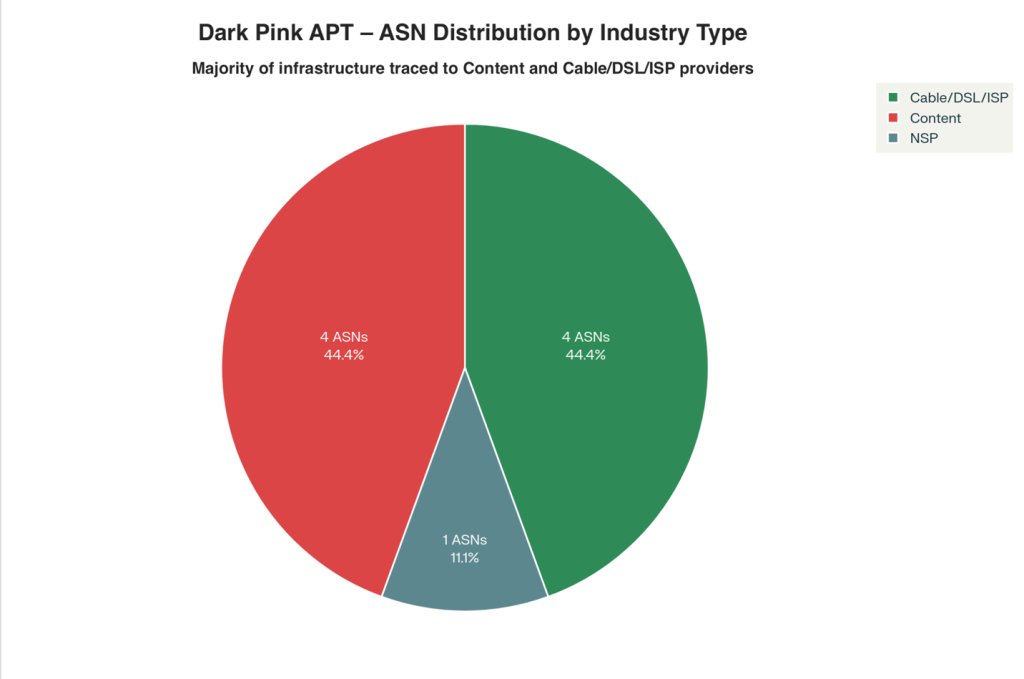
En utilisant l’enrichissement PeeringDB, AIDE a pu classer l’infrastructure de Dark Pink en trois types de fournisseurs majeurs :
- Environ la moitié des sessions provenaient de fournisseurs cloud et d’hébergement,
- Environ la moitié de FAI grand public (Câble/DSL),
- Et une part plus petite de fournisseurs de services réseau (NSP).
Ce mélange montre que Dark Pink ne s’appuie pas sur une seule source d’infrastructure mais abuse plutôt opportunément des plateformes cloud commerciales et des réseaux haut débit résidentiels. Pour les opérateurs de réseau, cela souligne l’importance de la visibilité collaborative sur le trafic indésirable qui traverse les frontières de service traditionnelles.

Découvertes techniques
Canaux de commande et contrôle
Le groupe a abusé de services webhook légitimes (outils en ligne typiquement utilisés pour transmettre des données entre applications) comme canal de communication avec les systèmes infectés. Dans les données AIDE, nous avons confirmé trois points de terminaison webhook.site distincts, cohérents avec les rapports de Group-IB selon lesquels Dark Pink exploitait des services similaires durant ses opérations.
Protocoles duaux
Les attaques étaient presque également réparties : Telnet (51 %) et SSH (49 %). Cette approche duale, visible dans les données AIDE, est cohérente avec les rapports externes qui soulignaient l’adaptabilité de Dark Pink sur les systèmes hérités et modernes.
Attaques par identifiants
AIDE a observé une activité basée sur les identifiants, incluant des tentatives avec des noms d’utilisateur tels que powershell. Ces comportements s’alignent avec des modèles d’intrusion par identifiants plus larges. Les rapports externes ont également associé Dark Pink à des techniques d’accès aux identifiants telles que la collecte depuis des magasins de mots de passe.
Logiciels malveillants
L’analyse des attaques Dark Pink a révélé que 36,8 % étaient signalées par VirusTotal, soulignant l’utilisation par le groupe d’outils hautement évasifs. Les rapports publics notent que Dark Pink a continué à faire évoluer ses opérations et son ensemble d’outils, bien que les fonctionnalités détaillées telles que les implants de porte dérobée dédiés ou les chevaux de Troie basés sur shell restent non décrites en dehors des indicateurs malveillants observés.
Modèles comportementaux
Les données de session d’AIDE ont capturé non seulement les connexions initiales mais aussi ce que Dark Pink faisait une fois l’accès obtenu. Ces comportements s’alignent étroitement avec les rapports externes et fournissent des signaux clairs que les défenseurs peuvent surveiller.
Les données AIDE révèlent une chaîne d’attaque systématique, étroitement alignée avec les tactiques et techniques MITRE ATT&CK :
- Accès aux identifiants – tentatives de force brute (par exemple, powershell, admin, 123456).
- Établissement de shell – obtention d’accès interactif via SSH/Telnet.
- Reconnaissance système – commandes comme uname, df, cat /proc/cpuinfo pour collecter les détails OS et matériel.
- Signalisation de commande et contrôle – rappels sortants vers les points de terminaison webhook.
- Préparation et exécution de charge utile – téléchargements via wget/curl, suivis de chmod 777 et exécution.
- Persistance – ajout de clés SSH ou réinitialisation de mots de passe (chpasswd).
- Nettoyage – effacement des historiques (history -c).
Cette chaîne structurée fournit aux opérateurs de réseau et équipes de sécurité de multiples opportunités de détecter l’activité malveillante, particulièrement autour de l’utilisation anormale de PowerShell, des téléchargements de fichiers suspects et des changements de clés SSH.
Empreinte géographique
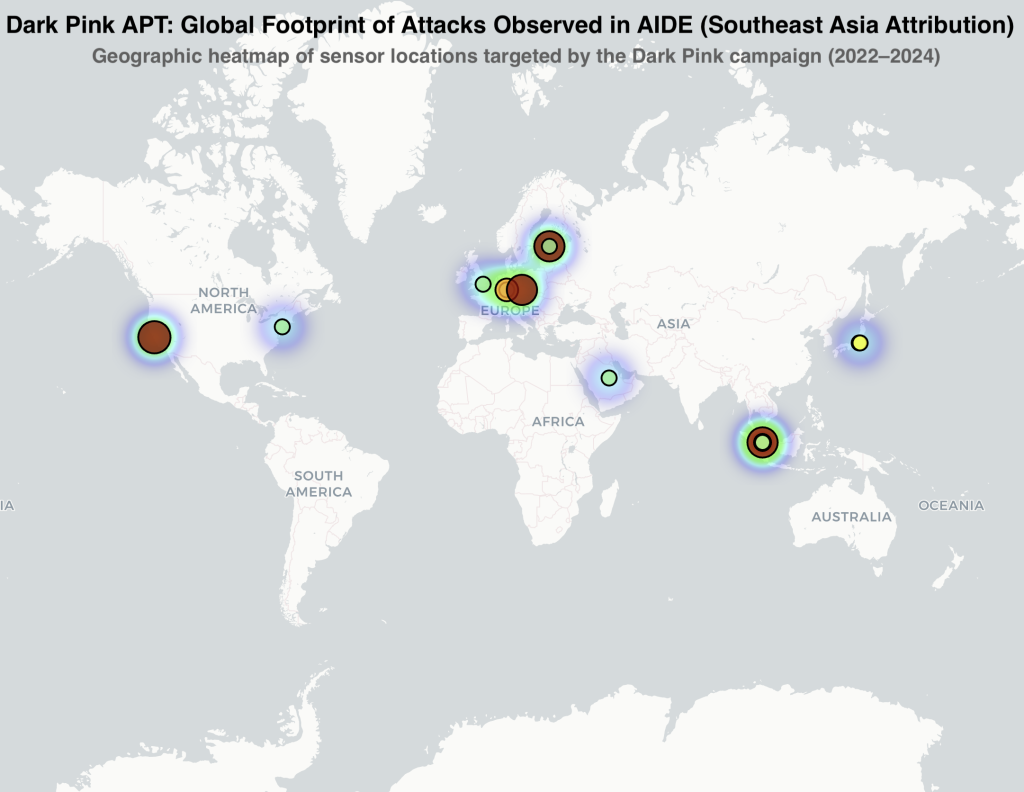
Bien que les rapports open source indiquent que Dark Pink ciblait initialement les organisations de la région Asie-Pacifique, les chercheurs ont également noté son expansion vers l’Europe. Les données AIDE reflètent cela en montrant que la majorité des sessions observées étaient organisées via une infrastructure en Europe (47 %), suivie par l’Asie-Pacifique (33 %) et les États-Unis (19 %). Cela suggère que même si la campagne avait des origines Asie-Pacifique, ses opérations s’appuyaient fortement sur l’infrastructure mondiale, avec une dépendance particulière à l’hébergement européen, pour atteindre les victimes dans plusieurs régions.
Conclusion
La télémétrie AIDE confirme et enrichit les rapports publics sur Dark Pink. La montée de la campagne fin 2022, l’utilisation intensive d’infrastructure cloud et FAI, et les intrusions basées sur les identifiants illustrent la persistance et l’adaptabilité typiques d’acteurs de menace hautement dotés en ressources. Bien que l’attribution reste complexe, la leçon plus large est claire : Dark Pink démontre comment les services légitimes peuvent être abusés pour le commande-et-contrôle, comment les identifiants faibles restent un point d’entrée commun, et comment l’infrastructure de préparation s’étend sur des régions bien au-delà de la zone initiale de ciblage.
Plus largement, AIDE souligne qu’Internet est chargé de trafic indésirable qui affecte tout le monde. Réduire ce trafic ne peut être résolu par des organisations agissant seules ou par le blocage en isolation. Ce qui est nécessaire est la collaboration entre les opérateurs de réseau, les fournisseurs et la communauté de sécurité plus large pour partager les données, construire une visibilité collective et agir sur des signaux communs.
Étapes collaboratives
Pour réduire l’impact de campagnes comme Dark Pink, les opérateurs de réseau et équipes de sécurité devraient considérer :
- Étendre la visibilité sur le trafic indésirable en partageant la télémétrie qui aide à identifier les sessions anormales et les tentatives d’intrusion automatisées.
- Renforcer les défenses d’identifiants en surveillant le comportement de force brute, en appliquant une authentification forte et en signalant l’utilisation anormale de comptes.
- Détecter l’abus de services légitimes en alertant sur les rappels webhook inhabituels, les téléchargements scriptés et les tentatives de persistance.
Grâce à un effort collectif sur ces fronts, la communauté peut limiter l’impact de campagnes comme Dark Pink et renforcer les défenses contre la prochaine vague d’activité d’intrusion.
Si vous souhaitez en savoir plus sur AIDE ou contribuer à sa communauté, veuillez nous contacter.
Références
- The hacker news. Le groupe APT Dark Pink cible les gouvernements et l’armée dans la région APAC. The hacker news. https://thehackernews.com/2023/01/dark-pink-apt-group-targets-governments.html
- EclecticIQ. Le groupe APT Dark Pink frappe les entités gouvernementales dans les pays d’Asie du Sud. Blog de recherche sur les menaces EclecticIQ. https://blog.eclecticiq.com/dark-pink-apt-group-strikes-government-entities-in-south-asian-countries
- Group-IB. Dark Pink : Nouveau groupe APT ciblant les entités militaires et gouvernementales en Asie-Pacifique. Blog de renseignement sur les menaces Group-IB. https://www.group-ib.com/blog/dark-pink-apt/
- Group-IB. Dark Pink – Épisode 2 : Opérations continues et ensemble d’outils mis à jour. Blog de renseignement sur les menaces Group-IB. https://www.group-ib.com/blog/dark-pink-episode-2/
- SOCRadar. Profil APT : Dark Pink. Blog de renseignement sur les menaces SOCRadar. https://socradar.io/apt-profile-dark-pink-apt-group/
- SecureBlink. APT Dark Pink : Un groupe de menace évolutif après les agences d’application de la loi. Recherche sur les menaces SecureBlink. https://www.secureblink.com/threat-research/dark-pink-apt-an-evolving-threat-group-after-law-enforcement-agencies
- Southeast Asia globe. Dark Pink et Ocean Buffalo : groupes de hackers poussant la cyber-espionnage en Asie du Sud-Est. Southeast Asia globe. https://southeastasiaglobe.com/dark-pink-and-ocean-buffalo-hacker-groups-pushing-cyber-espionage-in-sea/